Sebuah forum hobi yang Anda daftari tahun 2019 mengalami kebocoran data. Anda bahkan sudah lupa pernah punya akun di sana. Forum itu tidak menyimpan apa pun yang berharga: tidak ada kartu kredit, tidak ada alamat, hanya nama pengguna dan password.
Delapan bulan kemudian seseorang masuk ke akun belanja online Anda, mengganti alamat pengiriman, dan memesan barang dengan kartu yang tersimpan. Tidak ada yang menebak password Anda. Anda sendiri yang memberikannya, tanpa sadar, ketika memakai password yang sama di forum hobi dan di toko online.
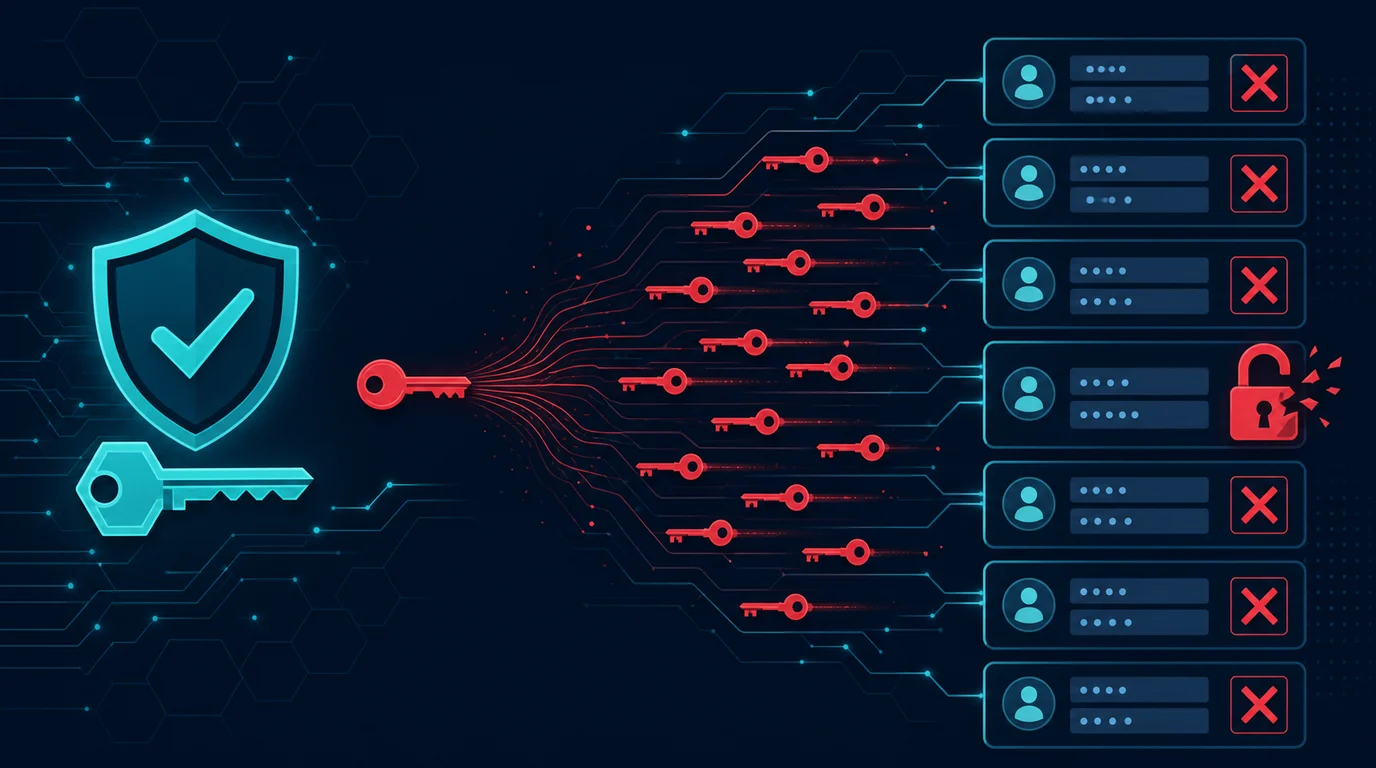
Credential stuffing adalah serangan yang memanfaatkan kebiasaan ini. Penyerang mengambil pasangan email dan password dari kebocoran satu layanan, lalu mencobanya secara otomatis di ratusan layanan lain. Mereka tidak perlu memecahkan apa pun, karena passwordnya sudah benar. Yang mereka uji hanyalah di mana lagi Anda memakainya.
Mengapa serangan ini berhasil dalam skala besar
Angka pemakaian ulang password sangat tinggi. Kebanyakan orang punya puluhan akun online dan hanya beberapa password yang benar-benar berbeda. Sisanya adalah variasi kecil: menambah angka di belakang, mengganti satu huruf, atau menyisipkan nama layanan. Penyerang tahu pola ini dan menguji variasinya juga.
Kredensial hasil kebocoran tersedia dalam jumlah besar. Miliaran pasangan email dan password dari ratusan kebocoran beredar di forum ilegal, sering dijual murah atau dibagikan gratis. Gabungan dari banyak kebocoran disusun menjadi satu basis data raksasa yang mudah dicari.
Otomatisasi membuat biayanya nyaris nol. Perangkat lunak khusus mencoba ribuan kombinasi per menit, memutar alamat IP lewat jaringan proksi agar tidak terdeteksi, dan menyesuaikan diri dengan pertahanan situs. Tingkat keberhasilan hanya perlu satu dari seribu untuk menguntungkan, karena percobaannya jutaan.
Akun yang berhasil dimasuki punya nilai jual sendiri. Akun streaming dijual murah dalam jumlah besar. Akun belanja dipakai untuk memesan barang. Akun email dipakai untuk mengambil alih akun lain. Akun game dijual karena item di dalamnya. Bahkan akun yang menurut Anda tidak berharga punya pasar.
Serangan ini juga memanen data untuk penipuan berikutnya. Isi kotak masuk email Anda menunjukkan bank mana yang Anda pakai, layanan apa saja yang Anda langgani, dan siapa saja rekan kerja Anda. Informasi itu membuat phishing berikutnya jauh lebih meyakinkan.
Email utama adalah kunci ke semua yang lain
Satu akun memegang posisi berbeda dari yang lain. Email utama Anda adalah tempat setiap tautan reset password dikirim. Siapa pun yang menguasainya dapat mengambil alih akun lain satu per satu tanpa perlu tahu passwordnya, cukup dengan menekan tombol lupa password.
Perlakukan email utama sebagai akun dengan tingkat perlindungan tertinggi. Password unik yang tidak dipakai di mana pun, 2FA yang bukan SMS, dan pemeriksaan berkala terhadap pengaturan pemulihan. Setiap menit yang Anda habiskan mengamankan akun ini bernilai lebih dari mengamankan sepuluh akun lain.
Pertimbangkan memisahkan email untuk fungsi berbeda. Satu alamat khusus untuk perbankan dan layanan keuangan yang tidak pernah Anda pakai mendaftar di tempat lain. Satu alamat untuk pekerjaan. Satu alamat untuk pendaftaran umum, forum, dan belanja. Pemisahan ini membatasi apa yang bisa dijangkau penyerang dari satu kebocoran.
Periksa pengaturan pemulihan email Anda sekarang. Alamat email cadangan dan nomor telepon yang terdaftar di sana adalah jalur masuk alternatif. Penyerang yang sempat masuk sering menambahkan alamat mereka sendiri agar tetap punya akses setelah Anda mengganti password. Hapus apa pun yang tidak Anda kenali.
Periksa aturan penerusan otomatis. Ini trik yang sering terlewat. Penyerang memasang aturan yang meneruskan salinan setiap email masuk ke alamat mereka, lalu keluar dari akun Anda. Anda mengganti password dan merasa aman, sementara mereka terus membaca semua email Anda. Buka pengaturan penerusan dan filter di layanan email Anda dan tinjau semuanya.
Password manager menyelesaikan masalah aslinya
Nasihat "buat password unik untuk setiap akun" tidak berguna tanpa alat, karena tidak ada yang bisa mengingat delapan puluh password acak. Password manager menghapus kebutuhan mengingat sama sekali.
Cara kerjanya sederhana. Anda mengingat satu kata sandi utama yang panjang. Manajer menyimpan sisanya dalam brankas terenkripsi, membuat password acak saat Anda mendaftar, dan mengisikannya otomatis saat login. Password untuk setiap situs berbeda dan tidak pernah Anda ketahui sendiri, yang justru itu tujuannya.
Pilih yang sesuai kebutuhan Anda. Manajer bawaan browser dan sistem operasi sudah jauh lebih baik daripada mengulang password, dan gratis. Manajer khusus menawarkan sinkronisasi lintas platform, berbagi aman, dan pemeriksaan kebocoran. Yang penting Anda benar-benar memakainya setiap hari, bukan mana yang paling canggih.
Buat kata sandi utama yang panjang dan bisa Anda ingat. Rangkaian empat sampai lima kata acak lebih kuat dan lebih mudah diingat daripada satu kata pendek penuh simbol. Tulis di kertas dan simpan di tempat aman di rumah selama masa peralihan, sampai Anda hafal.
Aktifkan 2FA pada password manager itu sendiri. Brankas yang berisi semua password Anda membutuhkan lapisan kedua. Kunci keamanan fisik atau aplikasi autentikator, bukan SMS.
Manfaatkan fitur audit password. Sebagian besar manajer memindai brankas Anda dan menandai password yang lemah, berulang, atau muncul dalam kebocoran. Jalankan pemeriksaan ini, lalu perbaiki temuan secara bertahap.
Urutan mengganti password tanpa kewalahan
Delapan puluh akun terasa mustahil kalau Anda berniat menyelesaikannya dalam satu malam. Kerjakan berdasarkan prioritas.
Mulai dari email utama. Ganti passwordnya menjadi acak dan unik, aktifkan 2FA non-SMS, periksa pengaturan pemulihan dan penerusan. Selesaikan ini lebih dulu sebelum menyentuh yang lain, karena akun ini melindungi semua akun berikutnya.
Lanjutkan ke akun keuangan. Perbankan, dompet digital, dan layanan investasi. Aktifkan juga notifikasi transaksi agar Anda mengetahui aktivitas asing dengan cepat.
Kerjakan akun yang menyimpan metode pembayaran. Toko online, layanan berlangganan, dan platform pemesanan. Ini target favorit karena kartu sudah tersimpan dan penyerang tinggal memesan.
Amankan akun media sosial dan komunikasi. Akun yang diambil alih di sini dipakai untuk menipu orang-orang yang mempercayai Anda, dan kerugiannya menyebar ke lingkaran Anda.
Sisanya kerjakan sambil jalan. Setiap kali Anda login ke layanan lama, ganti passwordnya saat itu juga. Dalam beberapa bulan, sebagian besar akun aktif Anda sudah unik tanpa Anda perlu menyediakan waktu khusus.
Tutup akun yang tidak Anda pakai. Akun lama yang terlupakan adalah beban tanpa manfaat. Setiap akun yang Anda hapus menghilangkan satu tempat data Anda bisa bocor.
Lapisan yang membuat password tidak lagi cukup
Aktifkan 2FA di setiap layanan yang menyediakannya. Ini pertahanan paling menentukan melawan credential stuffing, karena password yang benar saja tidak lagi memberi akses. Prioritaskan email, keuangan, dan akun yang menyimpan pembayaran.
Pilih metode 2FA berdasarkan kekuatannya. Kunci keamanan fisik dan passkey adalah yang terbaik, karena tahan terhadap phishing. Aplikasi autentikator berikutnya. SMS adalah yang terlemah karena rentan SIM swap, tetapi tetap jauh lebih baik daripada tidak ada sama sekali.
Beralih ke passkey di layanan yang mendukungnya. Passkey menggantikan password dengan kunci kriptografis yang tersimpan di perangkat Anda. Tidak ada yang bisa dicuri dari basis data layanan dan tidak ada yang bisa Anda ketikkan ke situs palsu. Adopsinya berkembang cepat di layanan besar.
Aktifkan notifikasi login. Pemberitahuan setiap kali ada masuk dari perangkat atau lokasi baru memberi Anda peringatan dini. Baca notifikasi ini, jangan biarkan menumpuk tanpa dibuka.
Periksa apakah data Anda sudah bocor. Layanan seperti Have I Been Pwned menunjukkan kebocoran mana saja yang memuat alamat email Anda. Daftarkan alamat Anda untuk pemberitahuan otomatis agar tahu saat kebocoran baru muncul. Setiap kebocoran yang tercatat berarti password di layanan itu perlu diganti, dan setiap layanan lain yang memakai password sama juga.
Membedakan credential stuffing dari serangan lain
Menyebut semua pembobolan akun sebagai "diretas" menyembunyikan perbedaan yang menentukan cara Anda merespons.
Serangan tebak paksa mencoba banyak password pada satu akun. Penyerang tidak tahu password Anda dan menguji kemungkinan satu per satu. Pertahanannya adalah password panjang dan pembatasan jumlah percobaan oleh layanan. Serangan ini semakin jarang berhasil karena layanan modern mengunci akun setelah beberapa kegagalan.
Credential stuffing membalik arahnya: satu password pada banyak akun. Karena setiap layanan hanya menerima satu atau dua percobaan dari satu alamat IP, pembatasan percobaan tidak mendeteksinya. Password sepanjang apa pun tidak membantu, karena passwordnya memang benar. Hanya keunikan yang menolong.
Phishing membuat Anda menyerahkan password secara sukarela. Halaman login palsu menangkap apa yang Anda ketik, termasuk kode 2FA berbasis SMS atau aplikasi. Pertahanannya adalah memeriksa domain sebelum mengetik, dan lebih kuat lagi, memakai passkey atau kunci keamanan fisik yang secara teknis menolak bekerja di domain yang salah.
Infostealer mengambil password dan cookie sesi langsung dari perangkat Anda. Ini melampaui password karena cookie sesi membuat penyerang tetap masuk meski Anda mengganti password. Responsnya harus mencakup mengakhiri semua sesi aktif, bukan hanya penggantian password.
Kebocoran di sisi layanan bukan kesalahan Anda sama sekali. Ketika sebuah perusahaan kehilangan basis data penggunanya, password Anda ikut keluar terlepas dari sekuat apa pun kebiasaan Anda. Yang berada dalam kendali Anda adalah memastikan password itu tidak membuka pintu lain.
Membedakan keempatnya penting karena responsnya berbeda. Mengganti password menyelesaikan credential stuffing tetapi tidak menyelesaikan infostealer. Mengaktifkan 2FA menghentikan credential stuffing tetapi tidak menghentikan phishing yang menangkap kode. Memahami mana yang Anda hadapi menentukan langkah mana yang sebenarnya menutup celahnya.
Menjaga kebiasaan ini tetap berjalan
Migrasi ke password unik gagal bukan saat dimulai, melainkan beberapa bulan kemudian ketika kebiasaan lama kembali. Beberapa hal membuat perubahan ini bertahan.
Jadikan pengisian otomatis sebagai jalur termudah. Pasang ekstensi password manager di browser dan aktifkan pengisian otomatis di ponsel. Ketika mengisi password dari brankas lebih cepat daripada mengetik password lama dari ingatan, Anda berhenti kembali ke kebiasaan lama tanpa perlu disiplin.
Simpan lebih dari sekadar password di brankas. Jawaban pertanyaan keamanan sebaiknya berupa teks acak yang Anda simpan, bukan jawaban jujur yang bisa ditemukan di media sosial. Simpan juga kode cadangan 2FA, nomor kartu, dan catatan pemulihan akun. Brankas yang berisi semua ini menjadi tempat pertama yang Anda buka, dan itu memperkuat kebiasaannya.
Siapkan akses darurat. Password manager yang baik menyediakan fitur kontak darurat atau berbagi brankas dengan pasangan. Tanpa ini, kehilangan kata sandi utama berarti kehilangan semua akun sekaligus. Cetak kunci pemulihan brankas Anda dan simpan di tempat aman fisik.
Jadwalkan tinjauan berkala. Sekali dalam tiga bulan, buka laporan audit di password manager Anda, periksa daftar perangkat aktif di email utama, dan tinjau aplikasi pihak ketiga yang punya akses ke akun Anda. Pemeriksaan ini memakan sepuluh menit dan menangkap masalah yang menumpuk perlahan.
Bantu orang di rumah memakainya. Keamanan akun Anda terhubung dengan akun keluarga Anda, terutama kalau kalian berbagi layanan berlangganan, penyimpanan cloud, atau perangkat. Password manager keluarga membuat semua orang memakai password unik tanpa perlu masing-masing belajar sendiri.
Tanda akun Anda sudah diambil alih
Perhatikan email yang tidak Anda minta. Pemberitahuan reset password, kode verifikasi, atau konfirmasi perubahan pengaturan yang datang tanpa Anda lakukan berarti seseorang sedang mencoba. Jangan abaikan meski percobaannya gagal.
Curigai kotak masuk yang tiba-tiba sepi. Penyerang kadang membuat aturan yang langsung mengarsipkan atau menghapus email dari bank dan layanan tertentu agar Anda tidak melihat notifikasi transaksi. Kotak masuk yang mendadak lebih tenang dari biasanya layak diperiksa.
Periksa daftar perangkat aktif secara berkala. Setiap layanan besar menampilkan sesi yang sedang berjalan beserta lokasinya. Sesi dari kota atau perangkat yang tidak Anda kenali perlu diakhiri saat itu juga.
Kalau menemukan akses asing, urutannya penting. Ganti password dari perangkat yang bersih, lalu keluarkan semua sesi, baru periksa pengaturan pemulihan dan penerusan. Mengganti password saja tidak mengusir penyerang yang sudah punya sesi aktif atau aturan penerusan terpasang.
Periksa akun lain yang memakai password sama. Kalau satu akun ditembus lewat credential stuffing, akun lain dengan password sama kemungkinan sudah atau akan menyusul. Ganti semuanya, bukan hanya yang ketahuan.
Sisi bisnis: melindungi pengguna Anda
Kalau Anda mengelola layanan dengan sistem login, credential stuffing adalah masalah Anda juga. Pengguna yang akunnya diambil alih akan menyalahkan layanan Anda, meski passwordnya bocor dari tempat lain.
Batasi percobaan login berdasarkan beberapa sinyal sekaligus. Pembatasan berdasarkan alamat IP saja mudah dilewati dengan jaringan proksi. Gabungkan dengan pembatasan per akun, per rentang jaringan, dan pola perilaku seperti lonjakan mendadak kegagalan login di banyak akun berbeda.
Pantau tingkat kegagalan login secara agregat. Serangan credential stuffing menghasilkan pola khas: banyak akun berbeda, satu atau dua percobaan masing-masing, tingkat keberhasilan sangat rendah, dan lonjakan volume mendadak. Pemantauan pada tingkat sistem menangkap ini jauh lebih cepat daripada melihat akun satu per satu.
Periksa password baru terhadap daftar kebocoran. Saat pengguna mendaftar atau mengganti password, cocokkan dengan basis data password yang diketahui bocor. Ini dapat dilakukan tanpa mengirim password mereka ke pihak lain, memakai metode k-anonymity yang hanya mengirim sebagian nilai hash.
Tawarkan 2FA dan passkey, lalu permudah pemakaiannya. Fitur yang tersedia tetapi tersembunyi di menu dalam jarang dipakai. Tampilkan ajakan mengaktifkan pada saat yang tepat, misalnya setelah pengguna melakukan tindakan bernilai tinggi, dan jelaskan manfaatnya dengan bahasa sederhana.
Kirim notifikasi login yang berguna. Pemberitahuan yang menyebut perangkat, lokasi perkiraan, dan waktu memungkinkan pengguna mengenali aktivitas asing. Sertakan tombol langsung untuk mengakhiri sesi dan mengganti password dalam notifikasi itu.
Jangan mengungkap apakah sebuah email terdaftar. Pesan galat yang membedakan "email tidak ditemukan" dari "password salah" memberi penyerang cara memetakan akun yang ada. Pakai pesan yang sama untuk keduanya.
Ringkasnya
Credential stuffing bekerja bukan karena password Anda lemah, melainkan karena Anda memakainya di lebih dari satu tempat. Panjang dan kerumitan password tidak menolong kalau password yang sama sudah bocor dari layanan lain.
Pasang password manager, amankan email utama lebih dulu dengan password unik dan 2FA non-SMS, lalu ganti password akun keuangan dan akun yang menyimpan kartu. Aktifkan 2FA di mana pun tersedia dan beralih ke passkey saat layanan menawarkannya. Setelah setiap akun punya password berbeda, satu kebocoran berhenti menjadi masalah semua akun Anda.