
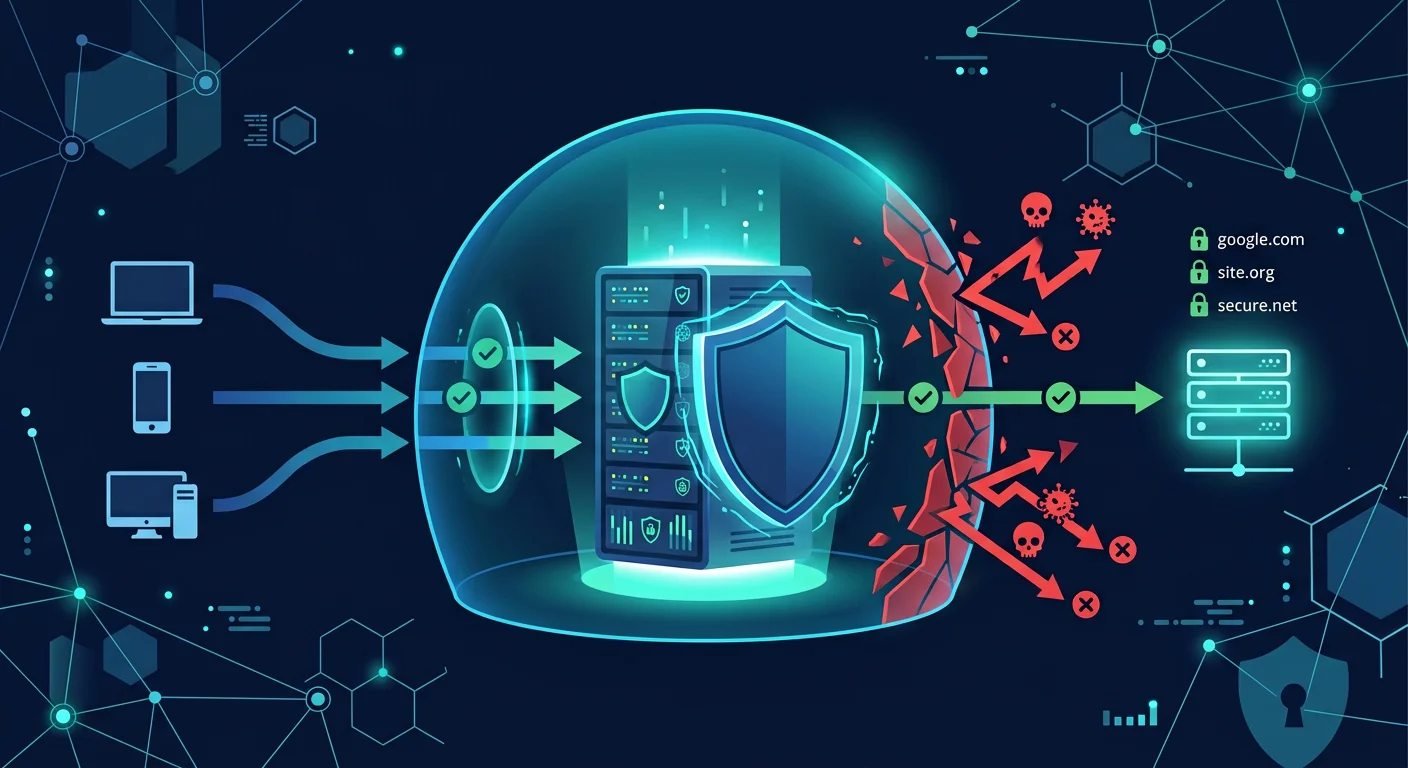
Setiap kali Anda mengetik alamat website seperti "shasec. My. Id" di browser, perangkat Anda menghubungi server DNS (Domain Name System) untuk menerjemahkan nama domain menjadi alamat IP. Proses ini terjadi di balik layar, dalam hitungan milidetik, dan Anda hampir tidak pernah memikirkannya. Tapi DNS adalah titik rentan yang sering diabaikan. Jika seseorang bisa mengendalikan atau memanipulasi respons DNS yang diterima perangkat Anda, mereka bisa mengarahkan Anda ke situs palsu tanpa Anda sadari. Bank yang terlihat asli, halaman login yang identik, tapi semuanya di server pelaku.
Ancaman terhadap DNS
DNS spoofing (cache poisoning)
Penyerang menyuntikkan data palsu ke cache DNS resolver, sehingga permintaan domain tertentu diarahkan ke alamat IP yang dikendalikan penyerang. Semua pengguna yang memakai resolver tersebut terkena dampaknya hingga cache dibersihkan.
DNS hijacking
Penyerang mengubah konfigurasi DNS di router atau perangkat Anda, mengarahkan semua permintaan DNS ke server yang mereka kendalikan. Ini sering terjadi melalui malware atau melalui router dengan kata sandi default yang belum diganti.
Man-in-the-middle pada query DNS
Query DNS tradisional dikirim dalam teks biasa (plaintext). Siapa pun yang berada di jalur jaringan antara perangkat Anda dan resolver DNS bisa membaca atau memodifikasi query dan respons.
DNS-based tracking
ISP dan resolver DNS pihak ketiga bisa mencatat setiap domain yang Anda minta, membangun profil penjelajahan Anda bahkan jika Anda memakai HTTPS.
6 langkah mengamankan DNS Anda
1. Gunakan resolver DNS terpercaya
Ganti DNS default dari ISP Anda dengan resolver yang lebih aman dan menghormati privasi:
- Cloudflare DNS: 1.1.1.1 (cepat, tidak menjual data)
- Google Public DNS: 8.8.8.8 (andal, tapi Google mengumpulkan data terbatas)
- Quad9: 9.9.9.9 (memblokir domain berbahaya secara otomatis)
- OpenDNS: 208.67.222.222 (menyediakan opsi filtering konten)
Konfigurasi DNS di setiap perangkat atau di router untuk melindungi seluruh jaringan rumah.
2. Aktifkan DNS over HTTPS (DoH) atau DNS over TLS (DoT)
DoH dan DoT mengenkripsi query DNS Anda, mencegahnya dibaca atau dimodifikasi di jalur jaringan. Browser modern seperti Firefox dan Chrome mendukung DoH. Android 9+ mendukung DoT secara native. Di Firefox: Settings > Network Settings > Enable DNS over HTTPS. Pilih provider atau masukkan URL resolver kustom. Di Android: Settings > Network & Internet > Private DNS > Pilih "Private DNS provider hostname" dan masukkan seperti "dns. Google" atau "1dot1dot1dot1. Cloudflare-dns. Com".
3. Amankan DNS router Anda
Router Anda mungkin memakai DNS default dari ISP atau DNS yang bisa diubah oleh malware. Pastikan:
- Kata sandi admin router sudah diganti dari default
- DNS di router diarahkan ke resolver terpercaya
- Firmware router diperbarui untuk menutup celah yang memungkinkan perubahan DNS oleh malware
4. Aktifkan DNSSEC jika tersedia
DNSSEC (DNS Security Extensions) menambahkan tanda tangan digital pada respons DNS, memungkinkan resolver memverifikasi bahwa respons tersebut asli dan tidak dimanipulasi. Banyak domain besar sudah mengaktifkan DNSSEC. Resolver seperti Cloudflare dan Google mendukung validasi DNSSEC secara default.
5. Pantau perubahan DNS yang tidak sah
Beberapa malware mengubah konfigurasi DNS di perangkat Anda tanpa sepengetahuan. Periksa pengaturan DNS secara berkala:
- Di Windows: Network Settings > DNS server assignment
- Di macOS: System Settings > Network > DNS
- Di Android/iOS: pengaturan WiFi > DNS
Jika DNS berubah tanpa Anda ubah, scan perangkat dengan antivirus dan periksa router.
6. Pertimbangkan DNS filtering untuk keluarga atau bisnis
DNS filtering memblokir akses ke domain berbahaya atau tidak sesuai sebelum halaman dimuat:
- Untuk keluarga: CleanBrowsing Family Filter atau OpenDNS FamilyShield memblokir konten dewasa
- Untuk bisnis: Cisco Umbrella atau NextDNS menyediakan filtering domain berbahaya, phishing, dan malware
- Untuk penggunaan pribadi: NextDNS memungkinkan konfigurasi kustom dengan logging opsional
Contoh: DNS hijacking melalui router
Seorang pengguna tidak pernah mengganti kata sandi admin router. Malware di salah satu perangkat IoT di jaringan rumahnya berhasil mengakses panel admin router dan mengubah DNS ke server yang dikendalikan penyerang. Sejak saat itu, setiap kali pengguna mengakses situs banking, mereka diarahkan ke halaman phishing yang terlihat identik. Pengguna memasukkan kredensial tanpa menyadari bahwa URL di address bar tampak benar tapi server yang merespons bukan server bank yang sebenarnya. Mengganti kata sandi admin router dan memakai DNS over HTTPS di browser akan mencegah serangan ini.
Kesalahan umum terkait DNS
- Tidak pernah memeriksa konfigurasi DNS. Kebanyakan orang tidak tahu DNS apa yang mereka pakai, apalagi apakah sudah aman.
- Menganggap HTTPS melindungi dari DNS manipulation. HTTPS melindungi koneksi setelah DNS selesai, tapi jika DNS mengarahkan Anda ke server yang salah sejak awal, sertifikat SSL bisa dipalsukan atau Anda diarahkan ke halaman yang terlihat meyakinkan.
- Membiarkan DNS default ISP. DNS ISP bisa lambat, mencatat semua query Anda, dan tidak memfilter domain berbahaya.
Pertanyaan yang sering diajukan
Apakah mengganti DNS mempercepat internet?
Bisa. DNS resolver seperti Cloudflare (1.1.1.1) sering lebih cepat dari DNS default ISP, terutama untuk resolusi domain internasional.
Apakah DNS over HTTPS membuat saya anonim?
Tidak. DoH menyembunyikan query DNS dari ISP Anda, tapi resolver DoH yang Anda pilih masih bisa melihat query tersebut. Untuk anonimitas lebih tinggi, pertimbangkan kombinasi DoH dengan Tor atau VPN.
Apakah DNS filtering cukup untuk melindungi anak?
DNS filtering membantu, tapi anak yang cerdas bisa menemukan cara bypass. Padukan dengan parental control di perangkat dan komunikasi terbuka tentang keamanan online.
Sumber dan bacaan lanjutan
Catatan editorial: Konfigurasi DNS berbeda tergantung perangkat dan jaringan. Panduan ini bersifat umum. Sesuaikan dengan perangkat dan lingkungan jaringan Anda.



