Password adalah peninggalan. Diciptakan 1961 untuk Compatible Time-Sharing System MIT agar multi-user bisa share mainframe. Enam puluh tahun kemudian, kita masih pakai shared secret buat buktiin identitas di jaringan global di mana miliaran kredensial dicuri, di-reuse, dan dijual. Industri tahu ini. FIDO Alliance, W3C, Apple, Google, Microsoft, dan setiap platform utama sudah sepuluh tahun bangun penggantinya: kriptografi kunci publik yang terikat ke perangkat fisik atau secure enclave. Standarnya FIDO2 dan WebAuthn. Brand user-facing nya YubiKey, passkeys, dan platform authenticator. Tujuannya simpel: eliminasi shared secret.
Tapi adopsi tertinggal. Kebanyakan orang masih pakai password dengan kode SMS atau authenticator app. Security keys nyangkut di laci. Passkeys bingungin user yang expect password field. Artikel ini potong jargon. Njelasin cara teknologi kerja, hardware apa beli, cara backup, cara migrasi, dan di mana rough edges-nya masih ada. Kalau Anda secure akun untuk diri sendiri, keluarga, atau organisasi, ini panduan praktis yang Anda butuh.
Kenapa Password Gagal
Password adalah secret simetris. Anda tahu. Server tahu (atau hash-nya). Saat login, Anda kirim. Server verifikasi. Model ini punya tiga fatal flaw.
Pertama, secret travels. Meski lewat TLS, dia ada di memori perangkat Anda, di browser, di server logs (kalau misconfigured), di password manager, di database. Setiap copy adalah target.
Kedua, secret reusable. Kalau penyerang capture sekali via phishing, keylogger, database breach, shoulder surfing, atau credential stuffing reuse dia bisa pakai di mana saja Anda pakai. Password reuse across situs ubah satu breach jadi cascade.
Ketiga, secret human-generated. Manusia bikin pola. "Summer2024!" "CompanyName123" "Password1". Penyerang tahu pola. Mereka bangun dictionary. Mencoba miliaran tebakan per detik offline terhadap hash dicuri. Mereka menang.
Multi-factor authentication (MFA) patch flaw pertama dan kedua tapi tidak ketiga. Kode SMS lewat SS7, vulnerable ke intercept. Kode authenticator app (TOTP) adalah secret simetris shared dengan server kalau database server bocor, TOTP seed bocor. Push notification (Duo, Microsoft Authenticator) menderita MFA fatigue: user approve request berbahaya dari kebiasaan atau kebingungan. Tidak satu pun ini stop penyerang determined yang kompromikan server atau perangkat user.
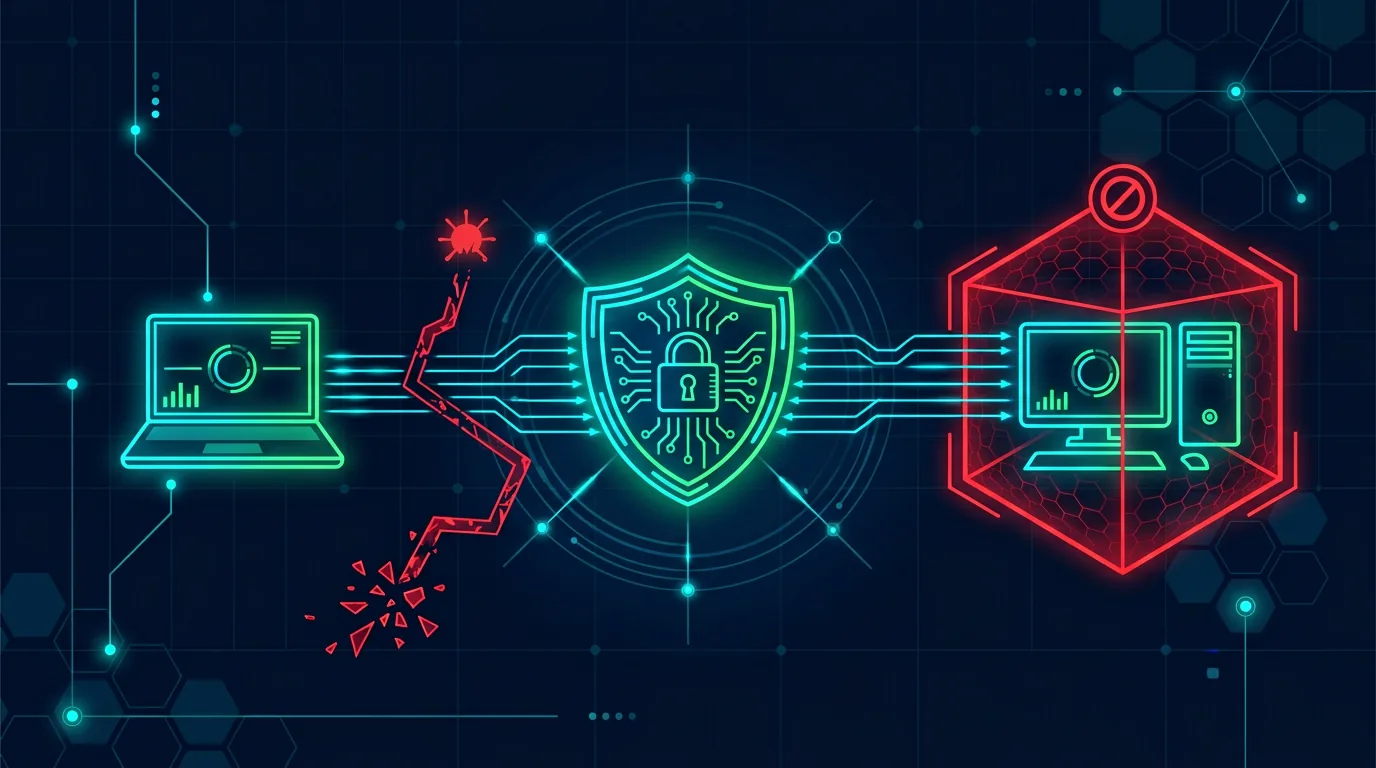
Autentikasi kunci publik ubah model. Anda pegang private key. Server pegang public key yang cocok. Anda KIRIM private key. Anda sign challenge. Server verifikasi signature. Private key tidak pernah keluar perangkat Anda (atau secure enclave). Dia tidak bisa di-phish karena signature terikat ke origin (domain website). Dia tidak bisa di-reuse across situs karena setiap situs dapat key pair unik. Dia tidak bisa ditebak karena itu entropy 256-bit, bukan memori manusia.
FIDO2, WebAuthn, dan CTAP: Stack Standar
Tiga spesifikasi bekerja bersama.
WebAuthn (Web Authentication API) adalah standar W3C yang biarkan browser bicara ke authenticator. JavaScript panggil navigator.credentials.create() untuk register kredensial baru, dan navigator.credentials.get() untuk autentikasi. Browser mediasi antara website (relying party) dan authenticator. WebAuthn jalan di setiap browser modern: Chrome, Firefox, Safari, Edge.
CTAP (Client to Authenticator Protocol) adalah standar FIDO Alliance untuk komunikasi antara browser (atau OS) dan authenticator. CTAP2 support USB, NFC, Bluetooth, dan internal authenticator (Windows Hello, Touch ID, Face ID, Android biometrics). CTAP1 (U2F) adalah standar lama untuk second-factor only; CTAP2 tambah resident keys dan user verification.
FIDO2 adalah marketing term untuk WebAuthn + CTAP2 bersama. Kalau produk bilang "FIDO2 certified," artinya authenticator bicara CTAP2 dan works dengan WebAuthn di browser.
Flow-nya:
Registrasi: Website kirim challenge dan relying party ID-nya (domain). Authenticator generate key pair baru scoped ke RP ID itu. Dia simpan private key (atau versi wrapped). Dia return public key dan credential ID ke website. Website simpan public key.
Autentikasi: Website kirim challenge. Browser minta authenticator sign challenge dengan private key untuk RP ID itu. Authenticator verifikasi user presence (touch) atau user verification (PIN, biometrik). Dia return signature. Website verifikasi signature dengan public key tersimpan.
Property kritis: kredensial origin-bound. Kredensial dibuat untuk github.com tidak akan jalan di githab.com atau github.phisher.site. Browser enforce RP ID match. Phishing secara kriptografis mustahil (asumsi authenticator dan browser tidak kompromikan).
Tipe Authenticator: Platform vs Roaming
Platform authenticator built-in di perangkat: Windows Hello (TPM), Apple Secure Enclave (Touch ID, Face ID), Android StrongBox/TEE, ChromeOS Titan C. Nyaman selalu dengan Anda, unlock biometrik, sync via iCloud Keychain atau Google Password Manager. Tied ke ecosystem perangkat. Hilang perangkat, hilang kredensial (kecuali di-sync).
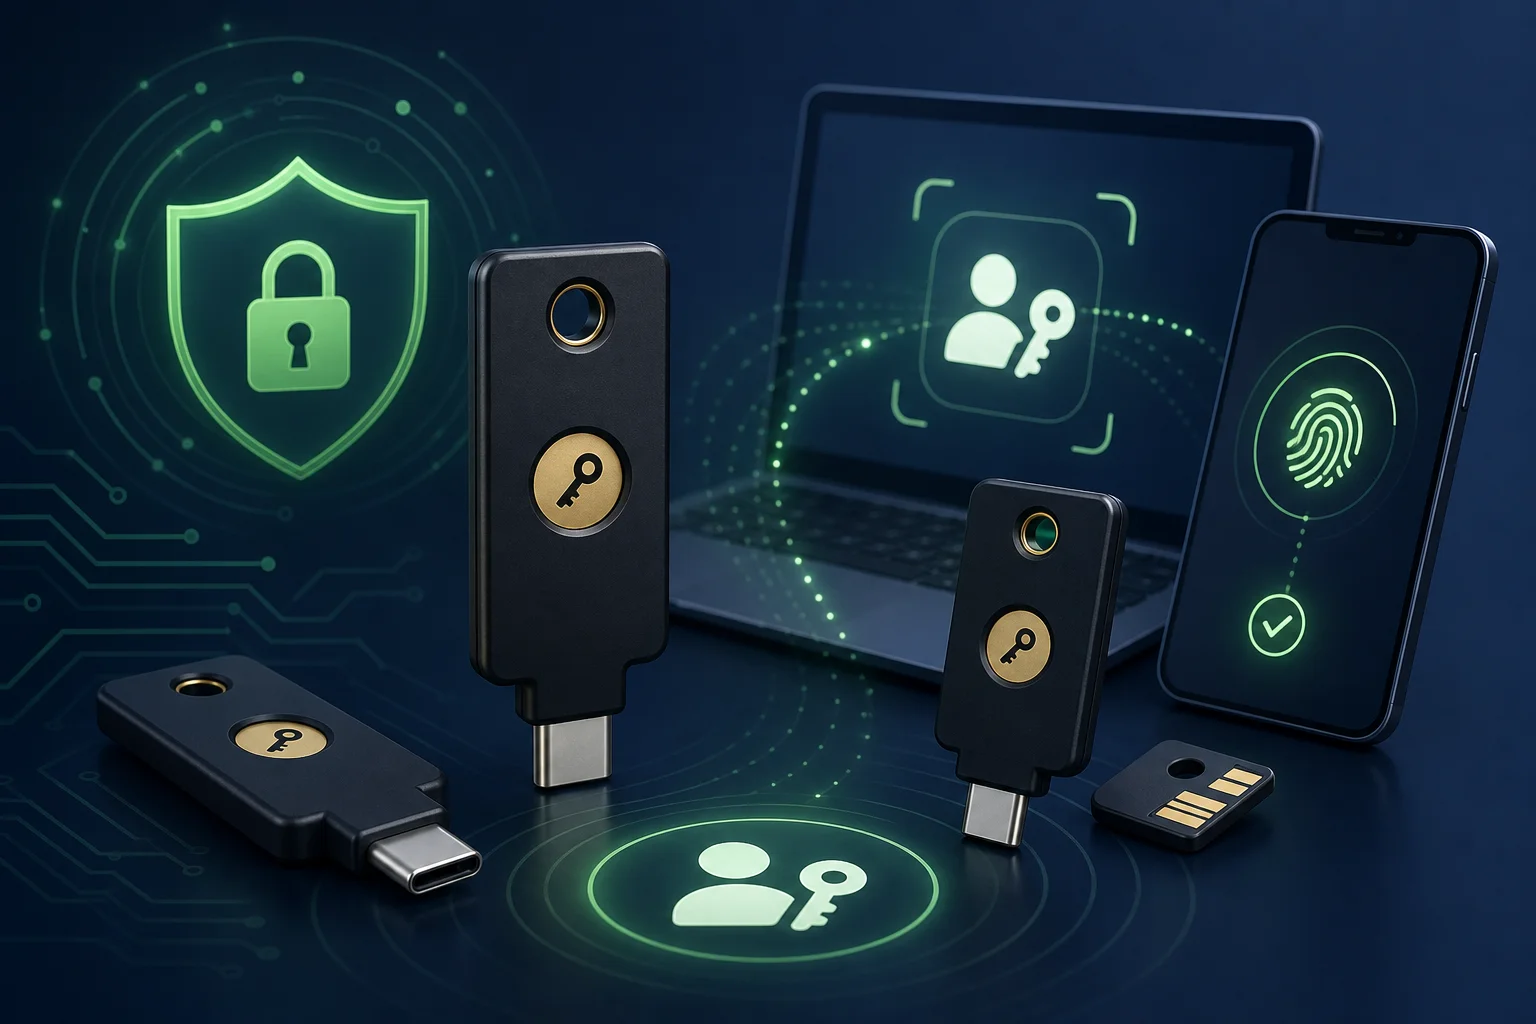
Roaming authenticator hardware terpisah: YubiKey, Google Titan, Feitian, OnlyKey, Nitrokey, SoloKey, Trezor (dengan FIDO2 app), Ledger (dengan FIDO app). Bekerja across devices via USB, NFC, atau Bluetooth. Tidak sync (tradisional). Anda harus register setiap key di setiap akun. Mereka gold standard untuk akun high-value.
Hybrid: Passkeys blur garis ini. Passkey adalah kredensial WebAuthn yang bisa di-sync across devices via password manager atau platform keychain. Apple, Google, Microsoft, 1Password, Bitwarden, Dashlane, Proton Pass, dan lain-lain sekarang sync passkeys. Kredensial behave seperti platform authenticator tapi portable across ecosystem (dengan friction bervariasi).
Hardware Security Keys: Beli Apa di 2026
YubiKey 5 Series (Standar)
Yubico dominasi pasar. 5 series support FIDO2, U2F, OTP, PIV (smart card), OpenPGP, dan OATH-TOTP. Model:
- 5C NFC: USB-C + NFC. Best untuk kebanyakan orang. Kerja dengan laptop, telepon, tablet. $55.
- 5Ci: USB-C + Lightning. Untuk user iPhone/iPad butuh koneksi langsung. $75.
- 5 NFC: USB-A + NFC. Port USB-A legacy. $50.
- 5C: USB-C only. No NFC. $45.
- 5 Nano: USB-A atau USB-C tiny. Tetep di port. $50.
- Bio Series: Sensor sidik jari. USB-C atau USB-A. Tidak butuh PIN. $85.
5C NFC adalah sweet spot. NFC kerja dengan telepon (Android dan iOS 13.3+). USB-C kerja dengan laptop modern. Muat di card holder dompet atau keyring.
YubiKey Security Key Series (Budget)
- Security Key C NFC: FIDO2/U2F only. No PIV, no PGP, no OTP. $29.
- Security Key C: USB-C only. $25.
Fine untuk pure WebAuthn. Kalau mungkin butuh PIV (smart card login Windows/macOS/Linux), PGP (Git commit signing), atau OATH (kode TOTP di key), tambah $25 untuk 5 series.
Google Titan Security Key
- Titan USB-C + NFC: $35. FIDO2 only. Build quality bagus. Google supply chain.
- Titan Bluetooth + NFC + USB: $40. Bluetooth untuk device lama. Lebih bulky.
Google pakai ini internal. Solid tapi less feature-rich dari YubiKey 5.
Feitian
- ePass FIDO-NFC: USB-A + NFC. $30.
- K13: USB-C + NFC. $35.
- K9: USB-A + NFC + Bluetooth. $45.
Feitian manufaktur untuk banyak brand. Quality bagus. Brand recognition kurang.
Open Source: Nitrokey, SoloKey, Trezor, OnlyKey
- Nitrokey 3: USB-C + NFC. Firmware open source. FIDO2, PIV, OpenPGP. $60.
- SoloKey V2: USB-C + NFC. Open source. FIDO2 only. $30.
- Trezor Model T / Safe 3 / Safe 5: Hardware wallet dengan FIDO2 app. USB-C. $50-160. Kalau sudah punya Trezor untuk kripto, bisa dipakai sebagai security key.
- OnlyKey: USB-A. Keypad untuk entry PIN. Open source. FIDO2, TOTP, SSH agent. $55.
Open source penting untuk auditability. Nitrokey 3 paling feature-complete opsi open.
Keputusan Form Factor
USB-A vs USB-C: Match perangkat Anda. Kalau punya keduanya, bawa key USB-C dengan adapter USB-C ke USB-A, atau dapatkan key dual-connector (YubiKey 5C NFC works dengan adapter). USB-C adalah masa depan.
NFC: Essential untuk pakai telepon. iPhone support NFC FIDO2 sejak iOS 13.3. Android sejak Android 7. NFC biarkan Anda tap key ke belakang telepon. No cable. Beli NFC.
Fingerprint (Bio): Nyaman. Tidak PIN untuk hafal. Tapi: sensor sidik jari bisa gagal dengan jari basah/kotor. Tidak ada backup biometrik. Kalau sensor mati, key brick (kecuali Anda enroll PIN juga). YubiKey Bio support PIN fallback. Bagus untuk pakai keluarga shared di mana share PIN awkward.
Bluetooth: Hindari kecuali Anda punya legacy device tanpa USB/NFC. Bluetooth pairing fragile. Battery mati. Attack surface tambahan. USB + NFC cover 99% kasus.
Berapa Banyak Key?
Minimum: Dua. Satu primary, satu backup. Register keduanya di setiap akun kritis. Label key: "Daily", "Home Safe", "Off-site". Simpan accordingly.
Rekomendasi: Tiga. Primary (daily carry), backup (home safe), disaster recovery (off-site). Kalau primary dan backup hilang di kebakaran rumah, key off-site selamatkan Anda.
Untuk keluarga: Setiap orang butuh key sendiri. JANGAN share key. Sharing pecah non-repudiation dan bikin single point of failure. Beli 5-pack kalau budget allow. Yubico jual 5-pack dengan diskon.
Passkeys: Kredensial Yang Bisa Di-sync
Passkeys adalah kredensial WebAuthn dengan dua property: discoverable (resident key) dan synced (via platform atau password manager).
Bedanya Passkeys dengan WebAuthn Tradisional
Kredensial WebAuthn tradisional: private key tetap di authenticator. Credential ID disimpan di server. Untuk autentikasi, Anda butuh authenticator present. Kalau Anda register YubiKey di laptop, Anda tidak bisa pakai kredensial itu di telepon kecuali Anda juga register YubiKey di sana (dengan colokin).
Passkey: private key (atau encrypted wrapper) sync ke perangkat lain Anda via iCloud Keychain, Google Password Manager, atau password manager third-party. Anda register sekali di iPhone. Passkey muncul di Mac, iPad, Apple TV. Anda autentikasi dengan Face ID di mana saja. Tidak YubiKey required.
Ekosistem Sync
Apple (iCloud Keychain): Passkeys sync across iPhone, iPad, Mac, Apple TV, Apple Watch. Butuh iCloud Keychain aktif. End-to-end encrypted. Works seamless dalam ecosystem Apple. Tidak sync ke Windows atau Android (tapi Anda bisa pakai passkey di perangkat Apple untuk sign in di Windows/Android nearby via QR code + Bluetooth proximity).
Google (Google Password Manager): Passkeys sync across Android, Chrome di Windows/macOS/Linux, ChromeOS. Butuh Google account sync. End-to-end encrypted dengan device lock screen. Cross-platform via Chrome. Tidak sync ke iOS Safari (tapi QR code flow works).
Microsoft (Windows Hello / Microsoft Authenticator): Passkeys sync across Windows devices via TPM. Microsoft Authenticator app di iOS/Android bisa bertindak authenticator untuk Windows. Sync ke non-Windows limited.
1Password: Passkeys sync across semua platform di mana 1Password jalan: Windows, macOS, Linux, iOS, Android, ChromeOS. Butuh subscription 1Password. Cross-platform sync terbaik hari ini.
Bitwarden: Passkeys sync across semua platform. Free tier include passkey sync. Self-hostable. Open source. Strong contender.
Proton Pass: Passkeys sync across platform. Proton ecosystem. Lebih baru tapi matang cepat.
Dashlane, NordPass, RoboForm, Keeper: Semua support passkey sync. Variasi di cross-platform polish.
Masalah Cross-Platform
Anda bikin passkey di iPhone (sync ke iCloud). Mau sign in di laptop Windows. Opsi:
- QR code + Bluetooth: Windows tunjukkan QR. Scan dengan iPhone. Bluetooth konfirmasi proximity. iPhone sign. Works tapi clunky.
- Password manager extension: 1Password/Bitwarden extension di Windows baca passkey dari vault. Works kalau Anda pakai password manager itu.
- Hardware key: Colok YubiKey terdaftar di akun itu. Works everywhere. No sync needed.
Industri kerja di Passkey Portability (FIDO Alliance Credential Exchange Protocol) biarkan user export/import passkeys antar ecosystem. Belum siap untuk konsumen per 2026.
Kapan Pakai Passkeys vs Hardware Keys
Pakai passkeys untuk: Akun daily driver (Google, Microsoft, GitHub, Amazon, media sosial, banking apps yang support passkeys). Convenience menang. Sync across devices. Unlock biometrik. Phishing resistant.
Pakai hardware keys untuk: Akun root (email recovery, password manager master, domain registrar, crypto exchange, AWS root, GitHub organization owner). Target high-value. No sync. Physical possession required. Survive device loss, cloud compromise, ecosystem lockout.
Pakai keduanya: Register passkey DAN hardware key di akun kritis. Passkey untuk convenience. Hardware key untuk recovery dan highest assurance.
Strategi Backup
Backup Hardware Key
Hardware keys tidak sync. Backup berarti register key kedua (atau ketiga) di akun yang sama.
Proses: Untuk setiap akun kritis, ke security settings. Register Key A. Register Key B. Register Key C. Label key: "Daily", "Home Safe", "Off-site". Simpan accordingly.
Verifikasi: Kuartal, test setiap key di setiap akun kritis. Sign in dengan Key B. Sign in dengan Key C. Kalau key gagal, replace.
Firmware update: Yubico sesekali release firmware update (jarang). Cek yubico.com/support/firmware. Update wipe kredensial. Anda harus re-register setelah update. JANGAN update semua key bersamaan. Update satu, re-register, verifikasi, lalu update yang berikutnya.
Backup Passkeys
Passkeys sync. Backup adalah ekosistem sync itu sendiri.
Apple: iCloud Keychain. Kalau kehilangan semua perangkat Apple, bisa recover via iCloud Keychain escrow (butuh device passcode trusted device, atau account recovery contact). Setup Account Recovery Contact di Settings > Nama Anda > Password & Security.
Google: Google Password Manager. Recovery via Google account recovery flow. Setup recovery phone dan email.
1Password/Bitwarden/Proton: Master password + 2FA (atau recovery code/kit) unlock vault di device baru. Passkeys datang bersamaan. Lindungi master password dan recovery kit di atas segalanya.
Export: Beberapa password manager allow encrypted export passkeys (Bitwarden CLI, 1Password CLI). Not human-readable. Untuk backup institusional, bukan personal.
Masalah Kredensial Master
Master password password manager Anda (atau passkey) melindungi semua passkey lain. Kalau hilang, hilang semuanya.
Backup berlapis:
- Master password dihafal.
- Hint tertulis (bukan password) di safe.
- Recovery code/kit cetak di safe.
- Hardware key sebagai 2FA di akun password manager.
- Trusted emergency contact dengan emergency access (Bitwarden, 1Password, Proton).
Test full recovery flow tahunan. Hapus app. Reinstall. Recover dari recovery kit. Verifikasi passkeys jalan.
Migrasi dari Authenticator Apps (TOTP)
Kebanyakan orang pakai Google Authenticator, Microsoft Authenticator, Authy, atau 1Password untuk kode TOTP. Migrasi ke passkeys/hardware keys gradual karena tidak setiap situs support WebAuthn yet.
Langkah 1: Inventaris
Daftar setiap akun dengan 2FA. Catat yang support passkeys/WebAuthn (cek 2fa.directory atau security settings situs). Prioritaskan: email, password manager, banking, kripto, domain, GitHub, AWS, media sosial.
Langkah 2: Tambah Hardware Key/Passkey Di Mana Support
Untuk setiap akun supported: tambah hardware key. Tambah passkey. Pertahankan TOTP sebagai backup selama transisi. Test kedua metode baru.
Langkah 3: Hapus TOTP Setelah Verifikasi
Saat Anda berhasil sign in dengan hardware key/passkey minimal tiga kali di hari berbeda, hapus TOTP. Kurang factor = lebih simpel = lebih aman (kalau factor yang tersisa lebih kuat).
Langkah 4: Untuk Situs Tanpa WebAuthn
Pertahankan TOTP. Pindahkan TOTP seed ke password manager yang support TOTP (1Password, Bitwarden, Proton Pass, Ente Auth, Aegis). Ini kasih backup, sync, dan export. Authy cloud backup nyaman tapi closed source dan tied ke nomor telepon. Google Authenticator sekarang sync ke Google account (sejak 2023) tapi export limited.
Langkah 5: Harden Password Manager
Password manager Anda sekarang pegang TOTP seeds DAN passkeys. Dia mahkota ratna. Amankan dengan:
- Hardware key sebagai 2FA (bukan TOTP)
- Master password kuat (atau passkey)
- Emergency access terkonfigurasi
- Recovery kit cetak dan simpan fisik
Use Case Lanjutan
SSH dengan Hardware Keys
OpenSSH 8.2+ support FIDO2 keys untuk SSH authentication. Generate key di YubiKey: ssh-keygen -t ecdsa-sk -O resident -O application=ssh:namamu. Private key tidak pernah keluar YubiKey. Pakai ssh-add -K untuk tambah resident key ke agent. Works dengan GitHub, GitLab, server. No ~/.ssh/id_rsa file untuk dicuri.
GPG/PGP dengan Hardware Keys
YubiKey 5 series support OpenPGP. Generate atau import subkeys di key. Pakai untuk Git commit signing, enkripsi email, package signing. gpg --card-edit > key-attr > set ke ECC. Private keys tidak pernah keluar. gpg --export-ssh-key kasih SSH key dari PGP key.
PIV (Smart Card) untuk OS Login
Windows, macOS, Linux support PIV smart card login. YubiKey 5 bertindak sebagai PIV token. Konfigurasi dengan yubico-piv-tool atau YubiKey Manager. Butuh PIN. Unlock full disk encryption (BitLocker, FileVault, LUKS) dan user session. High assurance. Setup complex. Worth it untuk user high-risk.
OATH-TOTP di Hardware Key
YubiKey 5 simpan hingga 32 TOTP secret. Pakai Yubico Authenticator app (desktop/mobile) generate kode dengan tap key. Kode tidak pernah sentuh host CPU. Malware di laptop tidak bisa curi TOTP seeds. Pakai untuk situs yang hanya support TOTP.
Pitfall Umum dan Cara Hindar
Register hanya satu key. Kalau hilang, Anda locked out. Selalu register minimal dua. Test keduanya.
Lupa PIN. YubiKey lock setelah 8 gagal PIN (bisa konfigurasi). Kalau lupa, key reset (wipe semua kredensial). Tulis PIN di safe. Atau pakai PIN memorable tapi non-obvious.
Tidak test recovery. Anda asumsikan backup key jalan. Dia tidak (akun salah, tidak terdaftar, firmware mismatch). Test kuartal.
Pakai passkeys sebagai sole factor di akun kritis. Passkeys sync. Kalau akun iCloud/Google/1Password Anda kompromikan, semua passkeys kompromikan. Tambah hardware key sebagai second factor di akun root.
Share key dengan keluarga. Istri pakai YubiKey Anda. Anda tidak bisa bedain siapa sign. Kalau hubungan berakhir, Anda tidak bisa revoke akses mereka tanpa re-register everywhere. Setiap orang dapat key sendiri.
Beli clone murah. AliExpress "FIDO2 keys" $5 sering tidak certified, firmware buggy, atau pre-kompromikan. Beli dari distributor resmi: Yubico.com, Amazon (dijual Yubico), Google Store, Feitian resmi, Nitrokey shop.
Abai firmware update. Jarang tapi kritis. YubiKey 4 punya kerentanan ROCA (library Infineon). Firmware 4.3.5 fix tapi butuh re-enrollment. Subscribe ke announcement keamanan vendor.
Checklist Migrasi
Minggu ini:
- Beli dua YubiKey 5C NFC (atau Security Key C NFC kalau budget tight).
- Register keduanya di: email (Google/Microsoft/Proton), password manager, GitHub, banking primary, crypto exchange, domain registrar.
- Tambah passkeys di akun yang sama via password manager (1Password/Bitwarden/Proton).
- Test sign-in dengan setiap key dan setiap passkey di laptop dan telepon.
Bulan ini:
- Tambah hardware keys ke: AWS root, GitHub org owner, Cloudflare, hosting provider, admin panel manapun.
- Pindah TOTP seeds dari authenticator app ke password manager.
- Konfigurasi SSH keys di YubiKey untuk GitHub dan server.
- Setup PIV untuk OS login kalau high-risk.
- Cetak recovery kits untuk password manager dan simpan di safe.
Kuartal ini:
- Test semua backup keys di semua akun kritis.
- Verifikasi passkey sync works across perangkat Anda.
- Review 2fa.directory untuk support passkey baru di akun Anda. Migrasi.
- Update firmware di satu key, re-register, verifikasi, lalu update yang lain.
- Ajari keluarga pakai key mereka sendiri.
Endgame: Tanpa Password
Masa depan passwordless bukan marketing slogan. Itu inevitabilitas kriptografis. Shared secret tidak scale. Mereka tidak secure. Mereka bikin liability untuk setiap party yang simpan mereka.
FIDO2 dan passkeys replace shared secret dengan public key credential terikat ke origin, dilindungi user verification, dan (opsional) di-sync across devices. Teknologi jalan. Standar stabil. Hardware affordable. Software support luas.
Hambatan tersisa: kebiasaan, sistem legacy, dan fragmentasi ecosystem. Kebiasaan berubah satu login per waktu. Sistem legacy fall saat vendor adopt WebAuthn (Active Directory, RADIUS, VPN, dan SSH semua support sekarang). Fragmentasi reda saat passkey portability datang.
Anda tidak perlu tunggu. Anda bisa passwordless di akun paling penting hari ini. Beli keys. Register. Rasakan bedanya: tidak password ketik, tidak kode copy, tidak push approve. Sentuh key. Selesai. Itu masa depan. Sudah di sini.
Catatan editorial: Detail produk, harga, dan feature set mencerminkan pasar Juli 2026. Verifikasi spesifikasi terkini sebelum beli. Status sertifikasi FIDO Alliance bisa dicek di fidoalliance.org/certification. Perilaku cross-platform sync passkey bervariasi versi password manager; test setup spesifik Anda.