Anda butuh aplikasi pengedit PDF. Anda ketik namanya di mesin pencari, klik hasil paling atas, tekan tombol unduh besar berwarna biru, lalu menjalankan installer. Situsnya terlihat benar. Logonya benar. Nama filenya benar. Tiga hari kemudian password manager Anda kosong dan seseorang login ke akun email Anda dari negara lain.
Anda tidak membuka lampiran mencurigakan. Anda tidak mengklik tautan dari orang asing. Anda mencari perangkat lunak yang sah dan mengklik hasil teratas, persis seperti yang dilakukan semua orang setiap hari.
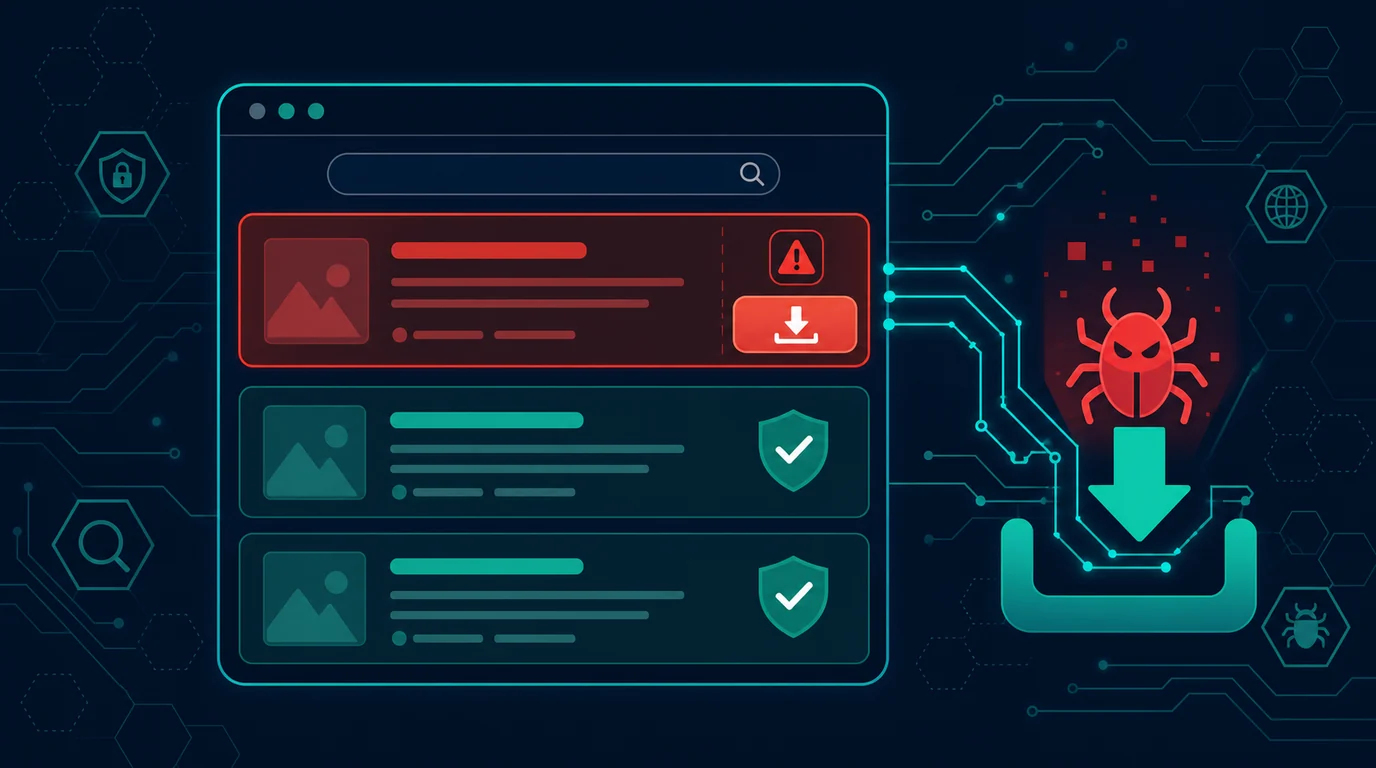
Dua teknik membuat serangan ini bekerja. Malvertising berarti penyerang membeli slot iklan berbayar di mesin pencari, lalu menampilkan iklan yang meniru situs resmi. SEO poisoning berarti mereka membangun jaringan halaman agar situs tiruan naik ke peringkat atas hasil organik. Keduanya menyerang momen yang sama: detik ketika Anda memutuskan hasil mana yang layak diklik.
Mengapa hasil pencarian menjadi target
Anda mempercayai mesin pencari dengan cara yang tidak Anda berikan kepada email. Sebuah pesan dari pengirim tak dikenal memicu kewaspadaan. Hasil pencarian terasa netral, seolah mesin sudah menyaringnya untuk Anda. Penyerang memanfaatkan asumsi itu.
Iklan pencarian dijual melalui lelang otomatis. Siapa pun yang punya kartu kredit dan akun pengiklan dapat menawar kata kunci seperti nama aplikasi populer. Sistem peninjauan iklan memang ada, tetapi penyerang menyiasatinya dengan cloaking: server mereka menampilkan halaman bersih kepada peninjau dan sistem otomatis, lalu menampilkan halaman berbahaya kepada pengunjung yang datang dari wilayah, perangkat, atau jam tertentu. Iklan lolos peninjauan, tayang beberapa jam, memanen korban, lalu hilang sebelum ada yang melaporkannya.
SEO poisoning bekerja lebih lambat tetapi bertahan lebih lama. Penyerang membuat ratusan halaman dengan kata kunci yang jarang bersaing, misalnya pesan galat spesifik, format file tidak umum, nomor versi lama, atau pertanyaan teknis sempit. Mereka meretas situs sah yang lalai diperbarui, menanam halaman tersembunyi di dalamnya, dan meminjam reputasi domain tersebut. Ketika Anda mencari solusi masalah teknis pukul dua pagi, halaman merekalah yang muncul dengan jawaban yang tampak persis seperti yang Anda butuhkan.
Kategori pencarian yang paling sering diracuni cukup mudah ditebak. Unduhan perangkat lunak gratis memimpin daftar. Berikutnya: nomor dukungan pelanggan, halaman login layanan populer, panduan mengatasi galat, template dokumen, driver perangkat keras, dan konverter file. Semuanya punya pola sama, yaitu Anda mencari dalam keadaan butuh cepat dan tidak berniat menyelidiki siapa pemilik situsnya.
Bagaimana halaman tiruan meyakinkan Anda
Situs palsu modern bukan lagi halaman berantakan dengan tulisan salah eja. Penyerang menyalin seluruh tampilan situs asli, termasuk tata letak, warna, font, bahkan halaman kebijakan privasi dan syarat layanan. Sertifikat HTTPS gratis dan otomatis, jadi gembok di bilah alamat tidak lagi membedakan apa pun.
Nama domain dipilih agar terbaca wajar sekilas. Penyerang menambahkan kata seperti "app", "download", "official", "get", atau "hq" di sekitar nama merek. Mereka mengganti huruf yang mirip, memakai ekstensi domain berbeda, atau menyisipkan tanda hubung. Mata Anda membaca nama merek dan berhenti di situ.
Tombol unduh sering mengarah ke installer asli yang telah dimodifikasi. Aplikasi benar-benar terpasang dan berjalan normal, sehingga Anda tidak curiga. Di latar belakang, installer yang sama menjalankan komponen tambahan: infostealer yang mengambil cookie sesi browser, password tersimpan, dompet kripto, dan token autentikasi. Karena aplikasi utamanya berfungsi, tidak ada gejala yang memicu kecurigaan Anda.
Varian lain memakai halaman yang tidak mengunduh apa pun. Halaman itu menampilkan instruksi untuk menyalin sebuah perintah dan menempelkannya ke terminal atau kotak Run, dengan alasan verifikasi atau perbaikan cepat. Perintah tersebut mengunduh dan menjalankan kode dari server penyerang. Teknik ini melewati semua peringatan unduhan browser karena Anda sendiri yang mengetikkannya.
Enam tanda yang perlu Anda periksa sebelum mengunduh
Periksa penanda iklan di hasil pencarian. Mesin pencari menandai hasil berbayar dengan label kecil bertuliskan Iklan, Ad, atau Bersponsor. Untuk unduhan perangkat lunak, lewati semua hasil berlabel itu dan gulir ke hasil organik pertama.
Baca nama domain dari kanan ke kiri. Bagian yang menentukan adalah dua kata terakhir sebelum garis miring pertama. Pada unduh.aplikasi-resmi.co/notepad, pemilik sebenarnya adalah aplikasi-resmi.co, bukan penerbit yang Anda cari. Subdomain di sebelah kiri dapat diisi apa saja oleh pemiliknya.
Bandingkan dengan halaman resmi penerbit. Buka tab baru, cari nama penerbitnya, bukan nama produknya, lalu masuk ke halaman unduhan dari situs perusahaan itu. Perbedaan domain antara dua tab adalah jawaban yang Anda cari.
Perhatikan ukuran dan ekstensi file. Installer resmi punya ukuran yang relatif konsisten antarversi. File yang jauh lebih kecil dari yang Anda harapkan biasanya berupa pengunduh tahap kedua. Ekstensi juga penting: berkas yang seharusnya .pdf atau .zip tetapi datang sebagai .exe, .msi, .scr, atau .bat adalah alasan untuk berhenti.
Curigai urgensi. Halaman resmi tidak menghitung mundur, tidak mengklaim lisensi Anda hangus dalam lima menit, dan tidak memblokir tombol tutup. Tekanan waktu adalah alat untuk mencegah Anda memeriksa ulang.
Jangan pernah menempelkan perintah dari halaman web ke terminal atau kotak Run. Tidak ada penerbit perangkat lunak sah yang meminta Anda melakukannya untuk memasang aplikasi biasa. Permintaan semacam ini berarti halaman tersebut berbahaya, tanpa pengecualian.
Kebiasaan mengunduh yang menutup celah
Mulailah dari sumber, bukan dari pencarian. Simpan bookmark halaman unduhan untuk perangkat lunak yang rutin Anda pakai. Untuk aplikasi baru, cari nama perusahaan penerbitnya lebih dulu, masuk ke situs mereka, lalu telusuri ke halaman produk dari sana. Langkah tambahan ini memakan sepuluh detik dan memutus seluruh rantai serangan.
Pakai toko aplikasi resmi sistem operasi Anda bila tersedia. Microsoft Store, Mac App Store, dan repositori paket bawaan distribusi Linux memverifikasi penerbit dan menandatangani paket. Pengelola paket seperti winget di Windows atau Homebrew di macOS menarik berkas dari sumber yang sudah diverifikasi dan melewati mesin pencari sepenuhnya.
Pasang pemblokir iklan berbasis daftar yang tepercaya di browser utama Anda. Pemblokir menghapus slot iklan pencarian tempat malvertising tayang, sekaligus menghentikan iklan pengalih di halaman yang telah diretas. Pilih ekstensi dari pengembang yang dikenal luas dengan kode sumber terbuka, karena ekstensi pemblokir palsu juga banyak beredar.
Aktifkan filter reputasi bawaan browser. Google Safe Browsing di Chrome dan Firefox, serta SmartScreen di Edge, memblokir sebagian domain berbahaya yang sudah dilaporkan. Perlindungan ini tidak menangkap kampanye yang baru berumur beberapa jam, jadi anggap sebagai jaring pengaman terakhir, bukan pertahanan utama.
Verifikasi berkas sebelum menjalankannya. Banyak penerbit memublikasikan checksum SHA-256 di sebelah tautan unduhan. Di Windows jalankan Get-FileHash namafile.exe lewat PowerShell, di macOS dan Linux jalankan shasum -a 256 namafile. Bandingkan hasilnya dengan nilai di situs resmi. Untuk berkas yang Anda ragukan, unggah ke VirusTotal dan periksa hasil dari beberapa mesin antivirus sekaligus.
Jangan gunakan akun administrator untuk pekerjaan harian. Buat akun standar terpisah untuk aktivitas sehari-hari dan masuk ke akun administrator hanya saat memasang perangkat lunak. Installer berbahaya yang berjalan tanpa hak administrator jauh lebih terbatas dalam merusak sistem.
Melindungi tim kecil dan keluarga
Untuk tim kerja, susun daftar perangkat lunak yang disetujui beserta sumber unduhan resminya, lalu simpan di tempat yang mudah dijangkau semua orang. Ketika seseorang butuh aplikasi baru, mereka meminta lewat satu jalur, bukan mencari sendiri di internet. Daftar ini menghemat waktu sekaligus memotong risiko.
Terapkan hak administrator terbatas pada perangkat kerja. Kebanyakan pekerjaan kantor tidak memerlukan hak pemasangan perangkat lunak. Ketika pemasangan memang dibutuhkan, satu orang yang ditunjuk menanganinya dari sumber yang sudah diverifikasi.
Untuk perangkat keluarga, aktifkan pemblokir iklan di semua browser dan pasang pengelola paket bila anggota keluarga sering memasang aplikasi sendiri. Jelaskan satu aturan sederhana kepada anak-anak dan orang tua: aplikasi datang dari toko aplikasi atau dari orang yang mengurus perangkat di rumah, tidak pernah dari tombol unduh di hasil pencarian.
Latih satu refleks yang paling menentukan. Sebelum menjalankan installer apa pun, berhenti dan tanyakan dari domain mana berkas ini datang. Jika jawabannya tidak langsung jelas, hapus berkasnya dan ulangi dari situs penerbit. Kebiasaan kecil ini mencegah sebagian besar infeksi yang berasal dari pencarian.
Jika Anda sudah menjalankan installer palsu
Putuskan koneksi internet perangkat itu lebih dulu. Cabut kabel jaringan atau matikan Wi-Fi. Infostealer mengirim data curian ke server penyerang dalam hitungan menit setelah dijalankan, sehingga memutus koneksi membatasi jumlah data yang keluar.
Ganti password dari perangkat lain yang bersih, bukan dari perangkat yang terinfeksi. Mulai dari email utama, karena akun itu memegang kunci pemulihan semua akun lain. Lanjutkan ke perbankan, dompet digital, media sosial, dan penyimpanan cloud. Password baru yang Anda ketik di perangkat terinfeksi akan ikut tercuri.
Cabut semua sesi login yang aktif. Infostealer mencuri cookie sesi, yang membuat penyerang tetap masuk ke akun Anda meski password sudah diganti dan 2FA aktif. Setiap layanan besar punya menu untuk keluar dari semua perangkat, biasanya di pengaturan keamanan. Jalankan langkah ini untuk setiap akun penting.
Periksa 2FA dan metode pemulihan di setiap akun. Penyerang sering menambahkan nomor telepon, alamat email cadangan, atau aplikasi autentikator milik mereka agar tetap punya akses setelah Anda membersihkan perangkat. Hapus apa pun yang tidak Anda kenali, lalu buat ulang kode cadangan.
Pasang ulang sistem operasi jika data yang tersimpan bernilai tinggi. Menghapus malware dengan pemindai antivirus tidak selalu tuntas, karena keluarga infostealer modern memasang mekanisme persistensi di beberapa tempat sekaligus. Instalasi bersih dari media resmi adalah satu-satunya cara memastikan perangkat kembali aman.
Pantau akun keuangan Anda selama beberapa minggu berikutnya. Aktifkan notifikasi transaksi, periksa mutasi secara berkala, dan laporkan transaksi asing kepada bank secepatnya. Data yang dicuri sering dijual dan dipakai berminggu-minggu setelah infeksi awal.
Ringkasnya
Malvertising dan SEO poisoning berhasil karena keduanya menyerang kepercayaan Anda terhadap hasil pencarian, bukan kelalaian Anda. Pertahanannya tidak menuntut keahlian teknis, hanya perubahan satu kebiasaan: berhenti mengunduh perangkat lunak dari hasil pencarian, dan mulai mengunduhnya dari situs penerbit atau toko aplikasi resmi.
Pasang pemblokir iklan, buat bookmark untuk aplikasi yang rutin Anda pakai, pakai akun non-administrator untuk pekerjaan harian, dan periksa nama domain sebelum mengklik tombol unduh. Empat langkah itu menutup hampir semua jalur yang dipakai kampanye semacam ini.