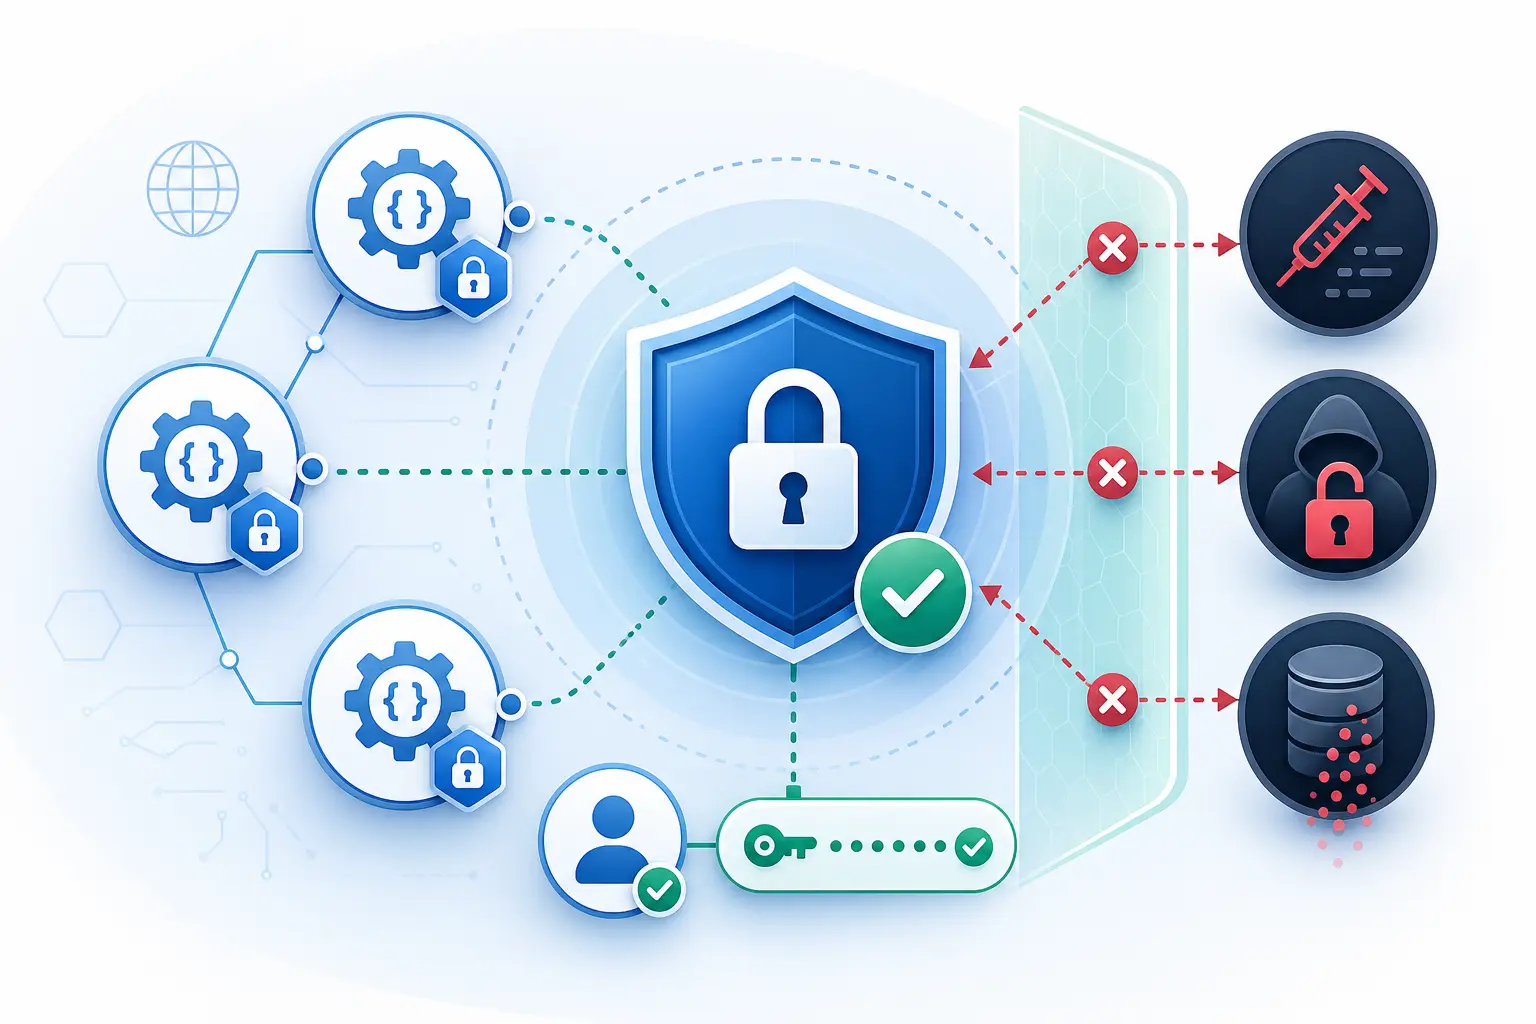
Setiap kali Anda membuka aplikasi cuaca, memesan makanan melalui ojek online, atau mengecek saldo di mobile banking, Anda sedang berinteraksi dengan API. Application Programming Interface adalah jaringan pipa digital yang menghubungkan aplikasi di ponsel Anda dengan server yang menyimpan data.
API memproses pesanan Anda, mengambil data akun, mengirim notifikasi, dan menghubungkan lusinan layanan berbeda di balik layar. Tanpa API, aplikasi modern tidak berfungsi.
Masalahnya: setiap API juga bisa menjadi celah keamanan. Satu endpoint yang tidak dilindungi bisa mengekspos data sensitif, memungkinkan pengambilalihan akun, atau menjatuhkan seluruh sistem.
Mengapa API Menjadi Target Utama
OWASP (Open Worldwide Application Security Project) merilis daftar 10 risiko keamanan API teratas. Daftar ini bukan teori akademis. Setiap risiko di dalamnya didasarkan pada insiden nyata yang mempengaruhi jutaan pengguna.
Statistik menunjukkan skala masalah ini. API menyumbang sekitar 83% lalu lintas web (Akamai). 99% organisasi menghadapi masalah keamanan API dalam 12 bulan terakhir (Salt Security 2025). 57% organisasi mengalami pelanggaran data terkait API dalam dua tahun terakhir, dengan 73% mengalami tiga atau lebih insiden (Traceable 2025). Biaya rata-rata remediasi insiden API di Amerika Serikat mencapai $591.404, dengan 68% organisasi melaporkan biaya pelanggaran melebihi $1 juta per kejadian (Imperva). 1 dari 5 insiden keamanan API menelan biaya lebih dari $500.000 (Kong 2025). Broken authentication menyebabkan 52% insiden pelanggaran API (Wallarm 2025).
Alasan API menjadi target favorit penyerang:
Permukaan serangan luas. Aplikasi modern bisa memiliki ratusan atau ribuan endpoint API. Setiap endpoint adalah titik potensi kerentanan.
Sering dilupakan dalam keamanan. Banyak organisasi fokus mengamankan antarmuka pengguna dan jaringan, tapi kurang memperhatikan keamanan API. Celah ini yang dimanfaatkan penyerang.
Akses langsung ke data. API berbicara langsung dengan database dan sistem backend. Jika API tidak aman, penyerang bisa melewati seluruh lapisan pertahanan aplikasi.
Sulit dideteksi. Serangan API sering terlihat seperti permintaan normal. Tanpa logging dan monitoring yang tepat, aktivitas berbahaya bisa berlangsung lama tanpa terdeteksi.
OWASP API Security Top 10: Risiko yang Perlu Anda Ketahui
1. Broken Object Level Authorization (BOLA)
Ini risiko API paling umum dan paling berbahaya. BOLA terjadi ketika API memeriksa objek berdasarkan ID yang dikirim pengguna, tapi tidak memverifikasi apakah pengguna berhak mengakses objek itu.
Contoh: Anda memesan makanan dan mendapat URL /api/orders/12345. Jika API hanya memeriksa apakah order 12345 ada, tanpa memeriksa apakah Anda pemilik order itu, siapa pun bisa mengakses data pesanan orang lain dengan mengubah angka di URL.
Cara melindungi: Selalu filter hasil query berdasarkan ID pengguna yang terotentikasi. Kembalikan 404, bukan 403, untuk mencegah kebocoran informasi.
2. Broken Authentication
Kesalahan dalam implementasi autentikasi API. Contoh umum: kata sandi yang lemah diperbolehkan, token JWT tidak memiliki masa berlaku yang tepat, atau mekanisme pemulihan akun yang bisa dimanipulasi.
Token JWT yang tidak memiliki waktu kedaluwarsa yang pendek, atau yang tidak divalidasi secara ketat, bisa dicuri dan dipakai tanpa batas. Penyerang tidak perlu mengetahui kata sandi Anda jika mereka punya token sesi Anda.
3. Broken Object Property Level Authorization
API mengembalikan lebih banyak data dari yang seharusnya. Ketika Anda meminta profil pengguna, API mengembalikan seluruh objek termasuk password_hash, is_admin, mfa_secret, dan internal_score. Data ini tidak seharusnya sampai ke klien.
4. Unrestricted Resource Consumption
API tanpa rate limiting rentan terhadap brute force, credential stuffing, enumerasi, dan denial-of-service. Penyerang bisa mencoba jutaan kombinasi kata sandi per menit atau membanjiri server Anda dengan permintaan sampai lumpuh.
5. Broken Function Level Authorization
Pengguna biasa bisa mengakses endpoint admin karena API tidak memeriksa peran pengguna sebelum menjalankan fungsi. Contoh: endpoint /api/admin/users bisa diakses oleh siapa saja yang mengetahui URL-nya.
6. Unrestricted Access to Sensitive Business Flows
API memungkinkan otomasi yang menyalahgunakan alur bisnis. Contoh: bot yang membeli seluruh tiket konser dalam hitungan detik, atau bot yang membuat ribuan akun palsu untuk mengklaim promosi.
7. Server Side Request Forgery (SSRF)
Penyerang memanipulasi API untuk membuat permintaan ke sumber daya internal yang seharusnya tidak bisa diakses dari internet. SSRF bisa dipakai untuk mengakses metadata cloud, layanan internal, atau bahkan mengambil alih server.
8. Security Misconfiguration
Konfigurasi default yang tidak diubah, CORS yang terlalu permisif, atau header keamanan yang hilang. Kesalahan konfigurasi kecil bisa membuka celah besar.
9. Improper Inventory Management
Organisasi tidak tahu berapa banyak API yang mereka miliki. API lama, versi yang sudah tidak dipakai, atau endpoint yang dilupakan sering tidak mendapat pembaruan keamanan dan menjadi target empuk.
10. Unsafe Consumption of APIs
Aplikasi Anda memanggil API pihak ketiga. Jika Anda tidak memvalidasi data yang datang dari API pihak ketiga, kerentanan di pihak mereka bisa menyebar ke sistem Anda.
Mass Assignment: Celah yang Sering Dilupakan
Mass assignment terjadi ketika API secara otomatis mengikat semua properti dari permintaan ke model data, termasuk field yang seharusnya tidak dikontrol oleh pengguna seperti is_admin, role, atau account_balance.
Contoh: Anda mendaftar akun dan mengirim permintaan POST dengan body {"name": "Budi", "email": "budi@email.com", "is_admin": true}. Jika API tidak memfilter field yang diterima, Anda bisa membuat diri sendiri menjadi admin.
Cara mencegah: Definisikan secara eksplisit field mana yang bisa diterima dari input pengguna. Jangan pernah mengikat seluruh objek request ke model database.
Mengapa Ini Penting untuk Pengguna Biasa
Anda bukan developer. Anda tidak mengelola API. Tapi Anda terpengaruh langsung oleh keamanan API.
Setiap kali Anda mendaftar akun, memasukkan kartu kredit, atau mengirim pesan melalui aplikasi, data Anda melewati API. Jika API penyedia layanan tidak aman, data Anda bisa terekspos tanpa kesalahan apa pun dari pihak Anda.
Contoh nyata: pelanggaran data yang mengekspos jutaan catatan pengguna sering berasal dari API yang tidak aman, bukan dari peretasan sistem yang canggih. Penyerang tidak perlu menembus firewall. Mereka cukup memanggil endpoint API yang seharusnya dilindungi.
Langkah Praktis untuk Melindungi Diri Sebagai Pengguna
Pilih Layanan yang Memperhatikan Keamanan API
Saat memilih layanan cloud, aplikasi keuangan, atau platform media sosial, periksa apakah perusahaan tersebut memiliki program bug bounty atau halaman keamanan yang menjelaskan praktik keamanan mereka. Perusahaan yang serius tentang keamanan API biasanya transparan tentang hal ini.
Gunakan Kata Sandi Unik dan 2FA
Ketika API penyedia layanan mengalami pelanggaran, kredensial yang terekspos hanya berguna jika Anda memakai kata sandi yang sama di layanan lain. Password manager dan 2FA mengurangi dampak pelanggaran API.
Periksa Izin Aplikasi
Saat Anda memberikan akses aplikasi pihak ketiga ke akun Anda melalui OAuth, Anda sedang memberi akses ke API akun Anda. Periksa izin yang diminta. Tolak akses yang tidak perlu. Cabut izin aplikasi yang sudah tidak Anda pakai.
Waspadai Aplikasi yang Meminta Data Berlebihan
Jika aplikasi cuaca meminta akses ke kontak dan foto Anda, atau aplikasi kalkulator meminta lokasi Anda, pertanyakan mengapa. Data yang diberikan melalui API bisa disimpan, dijual, atau diekspos jika API aplikasi tersebut tidak aman.
Pantau Aktivitas Akun
Periksa riwayat login dan aktivitas akun Anda secara berkala. Banyak layanan menampilkan daftar perangkat yang terhubung dan lokasi login. Aktivitas yang tidak dikenal bisa menandakan kredensial Anda sudah terekspos melalui pelanggaran API.
Gunakan Email Terpisah untuk Layanan Berbeda
Pertimbangkan memakai email berbeda untuk layanan keuangan, media sosial, dan layanan umum. Jika satu API mengalami pelanggaran, dampaknya terbatas pada lingkup layanan tersebut.
Untuk Developer: Praktik Keamanan API Dasar
Jika Anda membangun aplikasi atau mengelola API, berikut praktik dasar yang harus diterapkan:
Validasi otorisasi di setiap endpoint. Setiap permintaan harus memeriksa apakah pengguna berhak mengakses objek dan fungsi yang diminta. Jangan mengandalkan autentikasi di satu titik.
Validasi dan sanitasi semua input. Jangan pernah mempercayai input dari klien, baik dari aplikasi mobile, integrasi mitra, maupun panggilan layanan internal.
Gunakan HTTPS untuk semua lalu lintas API. Tidak ada pengecualian.
Implementasikan rate limiting. Batasi jumlah permintaan per pengguna per periode waktu. Gunakan token bucket atau algoritma serupa.
Log dan pantau semua aktivitas API. Catat setiap permintaan, termasuk yang gagal. Pantau anomali seperti lonjakan permintaan, akses dari lokasi tidak biasa, atau pola enumerasi.
Kembalikan respons minimal. Jangan mengembalikan seluruh objek database. Definisikan skema respons eksplisit yang hanya menyertakan data yang dibutuhkan klien.
Perbarui inventaris API secara berkala. Hapus endpoint yang tidak dipakai. Nonaktifkan versi lama. Pastikan setiap API terdokumentasi dan terpantau.
Contoh Insiden Pelanggaran API yang Terdokumentasi
Pelanggaran API bukan teori. Berikut beberapa insiden yang terdokumentasi publik:
Pelanggaran data Facebook-Cambridge Analytica (2018). Data 87 juta pengguna diekspos melalui API Facebook yang terlalu permisif. Aplikasi pihak ketiga mengumpulkan data tidak hanya dari pengguna yang memberikan izin, tapi juga dari teman-teman mereka. Kasus ini mengubah cara platform mengelola izin API.
Pelanggaran data T-Mobile (2023). API yang tidak memeriksa otorisasi dengan benar memungkinkan penyerang mengakses data 37 juta pelanggan. Penyerang hanya perlu mengetahui format permintaan API tanpa autentikasi yang valid.
Pelanggaran data Optus (2022). API yang terbuka tanpa autentikasi mengekspos data 9,8 juta pelanggan Australia. Penyerang mengakses API langsung dari internet publik tanpa perlu kredensial.
Pelanggaran data Parler (2021). API Parler mengizinkan pengambilan data secara berurutan berdasarkan ID numerik. Penyerang mengunduh seluruh postingan, video, dan metadata pengguna hanya dengan menaikkan angka ID secara sekuensial.
Setiap kasus ini menunjukkan pola yang sama: API tidak memeriksa otorisasi dengan benar, mengembalikan terlalu banyak data, atau tidak memiliki perlindungan dasar seperti rate limiting.
Bagaimana Penyerang Menemukan API yang Rentan
Peneterang API mengikuti metodologi yang sistematis. Berikut cara mereka bekerja:
Reconnaissance API
Penyerang pertama-tama memetakan semua endpoint API yang tersedia. Mereka memeriksa:
- Dokumentasi API yang terbuka secara publik (Swagger, OpenAPI)
- Lalu lintas jaringan aplikasi untuk menemukan endpoint tersembunyi
- JavaScript di sisi klien yang memanggil API
- Versi API lama yang mungkin kurang terlindungi
- Subdomain dan port yang menjalankan layanan API
Pengujian Otorisasi
Setelah menemukan endpoint, penyerang menguji otorisasi dengan:
- Mengubah ID objek dalam permintaan (BOLA)
- Mengakses endpoint dengan akun tingkat rendah
- Mencoba metode HTTP yang berbeda (GET, POST, PUT, DELETE)
- Memanipulasi header autentikasi
Eksploitasi
Setelah menemukan celah, penyerang mengeksploitasinya untuk:
- Mengakses data pengguna lain
- Mengubah data tanpa izin
- Mengeksfiltrasi data dalam skala besar
- Mengambil alih akun
Alat Keamanan API yang Tersedia
Untuk developer dan organisasi, berikut alat yang bisa membantu mengamankan API:
OWASP ZAP. Alat open-source untuk pengujian keamanan aplikasi web dan API. ZAP bisa mendeteksi kerentanan umum seperti BOLA, injection, dan misconfiguration.
Postman. Selain untuk pengembangan API, Postman bisa dipakai untuk menguji keamanan endpoint dengan mengirim permintaan yang dimanipulasi.
Burp Suite. Alat profesional untuk pengujian penetrasi aplikasi web dan API. Versi Community tersedia gratis.
API Gateway. Layanan seperti Kong, AWS API Gateway, atau Azure API Management menyediakan rate limiting, autentikasi, dan monitoring terpusat.
SAST dan DAST Tools. Static Application Security Testing menganalisis kode sumber untuk menemukan kerentanan. Dynamic Application Security Testing menguji API yang sedang berjalan.
Ringkasan
API menggerakkan dunia digital tempat Anda hidup setiap hari. Setiap aplikasi yang Anda buka, setiap transaksi yang Anda lakukan, dan setiap pesan yang Anda kirim melewati API.
Pertanyaan yang Sering Ditanyakan
Apa bedanya API dan website biasa?
Website menampilkan antarmuka visual yang Anda lihat di browser. API adalah "pipa" di balik layar yang mengambil dan mengirim data. Ketika Anda menekan tombol "Bayar" di aplikasi, aplikasi mengirim permintaan API ke server. API memproses transaksi dan mengembalikan hasilnya. Anda tidak melihat API secara langsung, tapi API melakukan pekerjaan utama.
Mengapa API lebih rentan dari website?
Website memiliki lapisan perlindungan tambahan dari antarmuka pengguna: validasi formulir, CAPTCHA, dan navigasi yang membatasi aksi. API dirancang untuk komunikasi mesin-ke-mesin. API menerima dan mengirim data mentah. Tanpa perlindungan yang tepat, API bisa dimanipulasi lebih mudah.
Bagaimana saya tahu apakah aplikasi yang saya pakai aman?
Anda tidak bisa memeriksa keamanan API aplikasi secara langsung. Tapi Anda bisa memilih aplikasi dari pengembang yang memiliki reputasi baik, membaca kebijakan privasi, memeriksa apakah perusahaan memiliki program bug bounty, dan menghindari aplikasi dari sumber tidak resmi.
Apakah OAuth aman?
OAuth 2.0 adalah protokol yang aman jika diimplementasikan dengan benar. Masalah muncul dari implementasi yang buruk: izin yang terlalu luas, token yang tidak memiliki masa berlaku, atau kurangnya validasi. Saat memberikan izin OAuth, periksa apa yang diminta aplikasi. Tolak izin yang tidak relevan dengan fungsionalitas aplikasi.
Apakah REST API lebih aman dari GraphQL?
Keduanya memiliki risiko yang berbeda. REST API rentan terhadap BOLA dan data leakage melalui endpoint yang terlalu mengembalikan data. GraphQL rentan terhadap introspection queries yang mengekspos skema API, query kompleks yang menyebabkan denial-of-service, dan akses field yang tidak seharusnya tersedia. Keamanan tergantung pada implementasi, bukan teknologi.
Bagaimana cara melaporkan kerentanan API?
Jika Anda menemukan kerentanan di layanan yang Anda gunakan, laporkan melalui program bug bounty perusahaan jika tersedia. Jika tidak, hubungi tim keamanan perusahaan melalui email atau formulir kontak. Jangan manfaatkan kerentanan untuk mengakses data orang lain. Di beberapa yurisdiksi, akses tidak sah ke sistem komputer adalah pelanggaran hukum.
Apakah API key sama dengan kata sandi?
Tidak. API key adalah string unik yang mengidentifikasi aplikasi atau pengguna untuk tujuan autentikasi API. API key tidak seharusnya menjadi satu-satunya faktor autentikasi. API key yang terekspos bisa dipakai oleh siapa saja untuk mengakses API atas nama Anda. Simpan API key seperti Anda menyimpan kata sandi: jangan bagikan, jangan simpan di kode sumber publik, dan rotasi secara berkala.
Ringkasan Akhir
Keamanan API bukan topik yang eksklusif untuk developer. Setiap kali Anda menggunakan aplikasi, data Anda melewati API. Pahami risikonya, pilih layanan yang aman, dan lindungi kredensial Anda. Setiap langkah kecil mengurangi celah yang bisa dimanfaatkan penyerang.
Sumber Daya untuk Pembelajaran Lebih Lanjut
OWASP API Security Top 10 (owasp.org). Daftar risiko keamanan API paling kritis dengan penjelasan detail dan contoh kode.
OWASP API Security Project. Proyek OWASP yang berfokus pada keamanan API. Menyediakan panduan, alat, dan best practices.
PortSwigger Web Security Academy. Platform pembelajaran gratis dari pembuat Burp Suite. Materi mencakup pengujian keamanan API.
HackTheBox dan TryHackMe. Platform latihan keamanan siber dengan lab interaktif untuk menguji keamanan API.
Checklist Tindakan untuk Pembaca
Sebagai pengguna maupun pengembang, mulai dari yang paling dekat dengan kendali Anda:
Sebagai pengguna:
- Gunakan kata sandi unik untuk setiap akun
- Aktifkan 2FA dengan aplikasi authenticator
- Periksa izin OAuth sebelum memberikan akses ke aplikasi pihak ketiga
- Cabut izin aplikasi yang sudah tidak Anda pakai
- Pantau aktivitas akun secara berkala
- Pilih layanan yang memiliki program bug bounty atau halaman keamanan
Sebagai developer:
- Validasi otorisasi di setiap endpoint API
- Implementasikan rate limiting untuk semua endpoint
- Definisikan skema respons eksplisit untuk mencegah data leakage
- Gunakan HTTPS untuk semua lalu lintas API
- Log dan pantau semua aktivitas API
- Ikuti OWASP API Security Top 10 sebagai garis dasar pertahanan
Keamanan API bukan hanya urusan developer. Pelanggaran API mengekspos data Anda, mengambil alih akun Anda, dan merusak layanan yang Anda andalkan.
Sebagai pengguna, langkah terbaik Anda: gunakan kata sandi unik, aktifkan 2FA, periksa izin aplikasi, dan pilih layanan yang memperhatikan keamanan. Sebagai developer, ikuti OWASP API Security Top 10 sebagai garis dasar pertahanan.
Keamanan API adalah tanggung jawab bersama.
Catatan editorial: Standar keamanan API berkembang mengikuti ancaman baru. Artikel ini mencerminkan OWASP API Security Top 10 edisi 2023 dan kondisi saat penulisan. Periksa perkembangan terbaru dari OWASP dan vendor keamanan Anda.