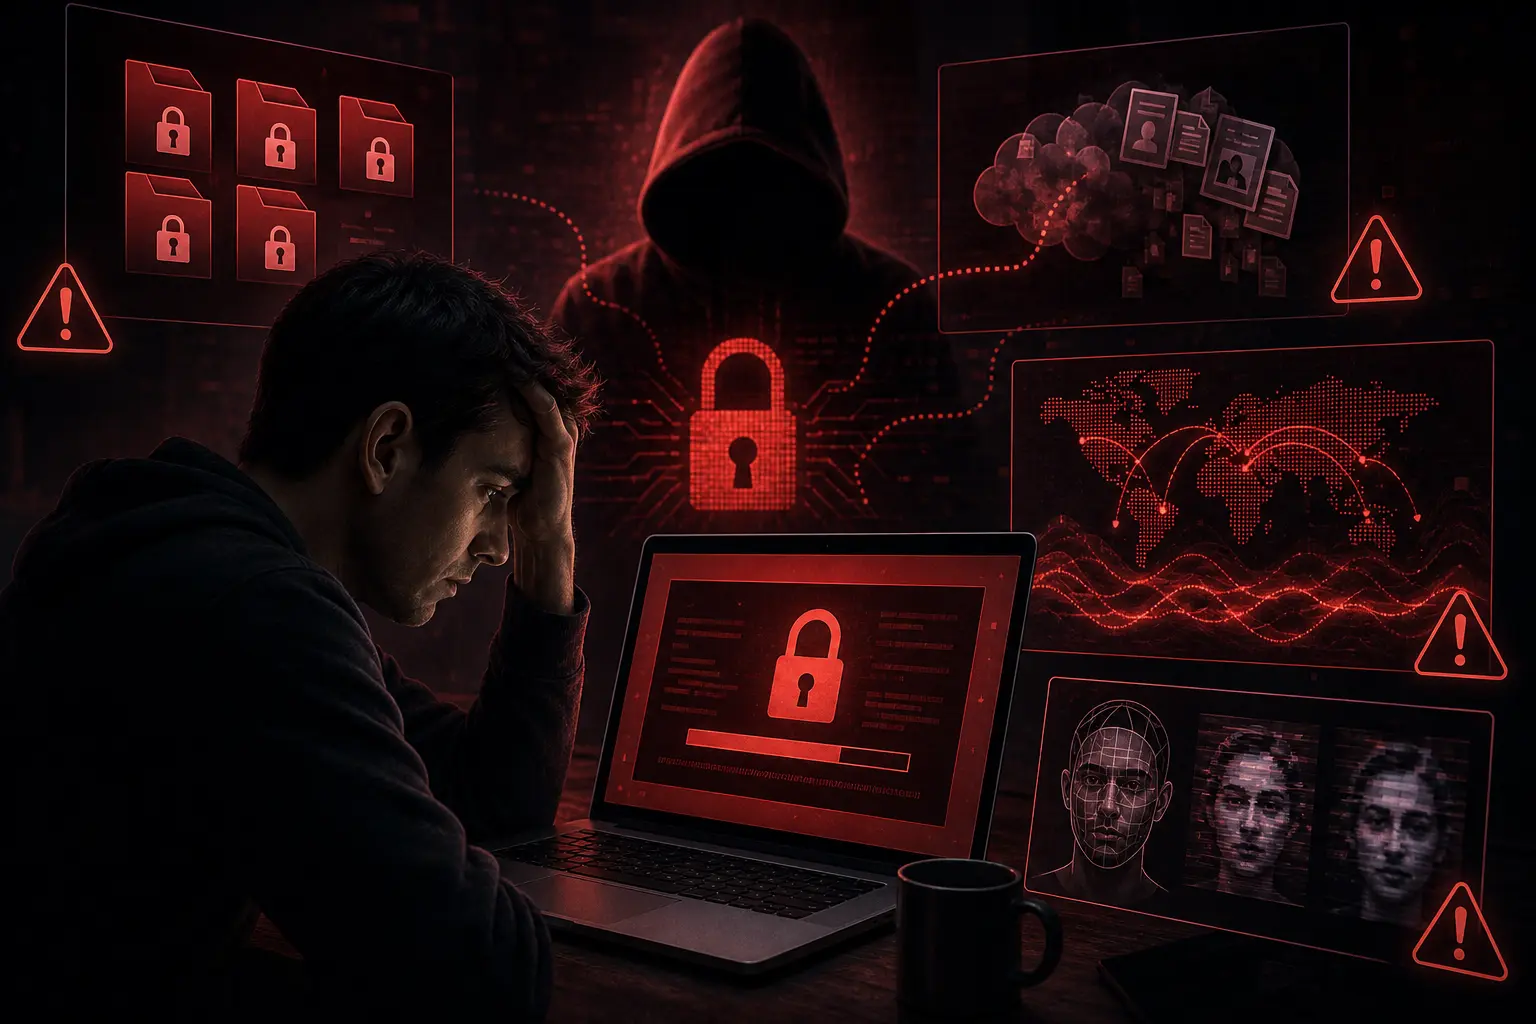
Anda mungkin berpikir ransomware adalah masalah perusahaan besar. Rumah sakit, bank, perusahaan teknologi yang masuk berita. Bukan urusan Anda yang hanya punya laptop dan ponsel.
Pemikiran itu sudah usang. Ransomware generasi ketiga, yang oleh peneliti keamanan disebut Ransomware 3.0, tidak lagi membedakan antara target korporat dan individu. Alasannya sederhana: individu lebih mudah diretas, lebih cepat membayar, dan data mereka sama bernilainya.
Evolusi Ransomware: Dari Enkripsi ke Triple Extortion
Ransomware pertama kali muncul pada akhir 1980-an. Serangan AIDS Trojan pada 1989 mengenkripsi file korban dan meminta pembayaran melalui pos. Selama dua dekade berikutnya, ransomware berkembang menjadi ancaman serius, tapi polanya konsisten: enkripsi file, minta tebusan, berikan kunci dekripsi setelah dibayar.
Tahun 2020 mengubah segalanya. Kelompok ransomware menambahkan lapisan baru: mencuri data sebelum mengenkripsinya. Jika korban menolak membayar, data akan dipublikasikan di situs kebocoran gelap. Strategi ini disebut double extortion. Kasus Vastaamo, klinik psikiatri di Finlandia, menjadi contoh pertama yang terdokumentasi di mana penyerang langsung menghubungi pasien klinik untuk memeras mereka secara individual.
Sekarang, pada 2026, kita berada di era triple extortion. Serangan ransomware menambahkan mekanisme tekanan ketiga, biasanya salah satu dari:
- Serangan DDoS terhadap infrastruktur korban
- Kontak langsung dengan pelanggan, mitra bisnis, atau keluarga korban
- Laporan ke regulator seperti GDPR atau HIPAA untuk memicu investigasi pemerintah
- Rilis informasi pribadi eksekutif atau karyawan (doxing)
- Ancaman menggunakan deepfake untuk mempermalukan korban
Data dari berbagai laporan keamanan menunjukkan skala masalah ini. Ransomware hadir dalam 48% pelanggaran data yang dikonfirmasi pada 2025, naik dari 44% pada 2024, menurut Verizon 2026 DBIR. Serangan ransomware naik 32% secara global pada awal 2026, dengan Q1 naik 126% year-over-year (Total Assure). Ransomware mencuri korban 53% lebih banyak year-over-year (Check Point 2026 Cyber Security Report). Total pembayaran on-chain turun 8% menjadi sekitar $820 juta pada 2025 (Chainalysis), meskipun serangan yang diklaim naik 50%. Hanya 28% korban yang membayar tebusan pada 2025, rekor terendah (Chainalysis). Ransomware-as-a-Service (RaaS) memudahkan siapa saja untuk meluncurkan serangan tanpa keterampilan teknis.
Mengapa Individu Menjadi Target
Pertama, individu lebih mudah diretas. Perusahaan besar punya tim keamanan siber, firewall perusahaan, sistem deteksi intrusi, dan anggaran keamanan. Anda punya antivirus bawaan dan password yang mungkin dipakai di beberapa akun sekaligus.
Kedua, individu lebih cepat membayar. Ketika file keluarga terenkripsi, foto-foto pribadi hilang, atau dokumen penting tidak bisa diakses, tekanan emosional mendorong pembayaran cepat. Perusahaan punya prosedur negosiasi dan asuransi siber. Anda hanya punya rasa panik.
Ketiga, data individu bernilai tinggi. Data kesehatan, informasi keuangan, foto pribadi, dokumen identitas, dan riwayat komunikasi bisa dijual di pasar gelap atau dipakai untuk pemerasan lanjutan.
Ransomware 3.0: AI Mengubah Segalanya
Perubahan paling signifikan pada 2026 adalah masuknya AI ke dalam rantai serangan ransomware. Peneliti keamanan mendokumentasikan kampanye yang diorkestrasi oleh AI secara otonom, tanpa intervensi manusia setelah penugasan awal.
Reconnaissance Berbasis AI
AI agent dapat secara otomatis mengumpulkan informasi tentang target dari media sosial, LinkedIn, GitHub, dan data publik lainnya. Informasi ini dipakai untuk membuat serangan phishing yang personal. Kampanye spear-phishing buatan AI mencapai tingkat klik 3 kali lebih tinggi dari phishing massal tradisional.
Payload yang Dikustomisasi
Model bahasa besar dapat menghasilkan catatan tebusan yang merujuk file spesifik yang ditemukan di sistem korban, nama individu, dan detail kontekstual. Personalisasi ini membuat tekanan psikologis jauh lebih kuat dibanding pesan tebusan generik.
Deepfake untuk Negosiasi
Beberapa kelompok ransomware menggunakan deepfake audio dan video untuk menyamar sebagai eksekutif selama negosiasi. Teknologi ini juga dipakai untuk social engineering terhadap karyawan yang teridentifikasi melalui LinkedIn dan GitHub.
Pergerakan Lateral Otonom
AI agent yang mendapat akses ke jaringan dapat mengamati lingkungan, mengidentifikasi target bernilai tinggi, memilih teknik serangan berdasarkan kredensial dan layanan yang tersedia, dan memodifikasi perilaku ketika teknik tertentu gagal. Kemampuan ini meniru pengambilan keputusan adaptif yang sebelumnya memerlukan operator manusia terampil.
Bagaimana Serangan Mengincar Anda Secara Spesifik
Melalui Perangkat yang Tidak Diperbarui
Serangan ransomware sering dimulai dengan mengeksploitasi kerentanan di sistem operasi atau aplikasi yang belum diperbarui. Perangkat yang menjalankan Windows yang sudah tidak didukung, Android versi lama, atau aplikasi yang jarang diperbarui adalah target mudah.
Melalui Phishing yang Sangat Personal
Dengan informasi yang dikumpulkan AI dari jejak digital Anda, pesan phishing bisa menyebut nama Anda, pekerjaan, aktivitas terbaru, atau bahkan nama teman dan keluarga. Pesan seperti ini terasa sah dan menurunkan kewaspadaan.
Melalui Infostealer yang Sudah Ada di Perangkat Anda
Infostealer malware mengumpulkan kata sandi, cookie, dan token sesi dari perangkat Anda. Data ini kemudian dipakai untuk mengakses akun Anda, termasuk akun cloud yang menyimpan data pribadi. Verizon DBIR 2026 menunjukkan pencurian token menyumbang 31% pelanggaran di Microsoft 365.
Melalui Aplikasi yang Terinfeksi
APK palsu, ekstensi browser berbahaya, atau aplikasi yang diunduh dari sumber tidak resmi bisa menjadi pintu masuk ransomware ke perangkat Anda.
Strategi Pertahanan untuk Individu
Backup dengan Strategi 3-2-1
Simpan 3 salinan data Anda, di 2 jenis media berbeda, dengan 1 salinan di luar lokasi. Ini berarti: salinan utama di perangkat Anda, salinan kedua di hard drive eksternal, dan salinan ketiga di layanan cloud terenkripsi. Pastikan backup Anda tidak terhubung ke perangkat utama secara permanen. Ransomware dapat menyebar ke drive yang terhubung.
Perbarui Semua Perangkat
Patch keamanan menutup celah yang dimanfaatkan ransomware. Aktifkan pembaruan otomatis untuk sistem operasi, browser, aplikasi, dan firmware router. Jika perangkat Anda sudah tidak mendapat pembaruan, pertimbangkan untuk menggantinya.
Gunakan Autentikasi Kuat di Semua Akun
Password unik untuk setiap akun, disimpan di password manager. Aktifkan 2FA dengan aplikasi authenticator, bukan SMS. Gunakan passkey jika layanan mendukungnya. Langkah-langkah ini mempersulit pergerakan penyerang dari satu akun ke akun lain.
Waspadai Setiap Permintaan yang Mendesak
Ransomware sering dimulai dengan pesan yang meminta tindakan segera: "Akun Anda akan ditutup", "Paket Anda tertahan", "Ada aktivitas mencurigakan". Jangan klik tautan dari pesan seperti ini. Buka situs resmi langsung dari browser.
Pisahkan Jaringan Rumah
Jika memungkinkan, pisahkan perangkat IoT (kamera, smart TV, speaker pintar) dari jaringan yang dipakai komputer dan ponsel Anda. Router modern mendukung fitur guest network yang bisa Anda manfaatkan untuk isolasi ini.
Jangan Membayar Tebusan
Membayar tebusan tidak menjamin Anda mendapat kunci dekripsi. Data FBI dan CISA menunjukkan bahwa membayar juga mendanai operasi kelompok kriminal dan membuat Anda target serangan berulang. Jika Anda terkena serangan, hubungi lembaga penegak hukum dan cari bantuan dari profesional pemulihan data.
Apa yang Harus Dilakukan Jika Anda Terkena Serangan
- Putuskan koneksi internet segera untuk mencegah penyebaran ke perangkat lain atau ekfiltrasi data.
- Jangan restart perangkat dalam Safe Mode kecuali Anda yakin ransomware tidak mempengaruhi boot sector.
- Dokumentasikan semuanya. Ambil foto layar, catat pesan tebusan, dan simpan semua informasi yang tersedia.
- Hubungi lembaga penegak hukum. Di Indonesia, laporkan ke BSSN (Badan Siber dan Sandi Negara) atau kepolisian setempat.
- Periksa apakah backup Anda bersih sebelum memulihkan data. Backup yang terinfeksi hanya akan mengembalikan ransomware.
- Ganti semua kata sandi dari perangkat lain yang bersih. Mulai dari email utama, lalu akun keuangan, dan akun media sosial.
Apa Bedanya dengan Serangan Siber Tradisional?
Untuk memahami pergeseran yang terjadi, bandingkan cara kerja ransomware generasi sebelumnya dengan Ransomware 3.0:
Generasi 1 (2010-an): Enkripsi file, minta tebusan. Pola sederhana. Korban membayar atau kehilangan data.
Generasi 2 (2020): Double extortion. Enkripsi ditambah pencurian data. Korban membayar atau data dipublikasikan.
Generasi 3 (2026): Triple extortion dengan AI. Enkripsi, pencurian data, tekanan pihak ketiga (DDoS, kontak langsung ke pelanggan), deepfake, dan personalisasi berbasis AI. Setiap serangan dikustomisasi untuk target spesifik.
Pergeseran ini berarti pertahanan yang bekerja melawan ransomware generasi sebelumnya mungkin tidak cukup untuk generasi saat ini. Backup saja tidak cukup ketika penyerang mengancam akan mempublikasikan data sensitif Anda. Firewall saja tidak cukup ketika penyerang masuk melalui kredensial yang sah.
Ransomware-as-a-Service: Ekonomi Kriminal yang Terstruktur
Ransomware-as-a-Service mengubah ransomware dari operasi teknis menjadi model bisnis. Di pasar gelap, Anda bisa menemukan:
Panel kontrol RaaS. Antarmuka web yang memungkinkan siapa saja meluncurkan kampanye ransomware tanpa keterampilan teknis. Panel ini menampilkan statistik infeksi, pembayaran, dan korban aktif.
Layanan pembayaran. Sistem otomatis untuk menerima pembayaran kripto, menghasilkan kunci dekripsi, dan mengelola negosiasi dengan korban.
Dukungan pelanggan. Beberapa RaaS bahkan menawarkan "dukungan teknis" kepada korban untuk membantu mereka membeli kripto dan melakukan pembayaran.
Model bagi hasil. Pengembang RaaS mengambil persentase dari setiap pembayaran yang berhasil. Sisanya masuk ke "afiliasi" yang meluncurkan serangan.
Model ini berarti bahwa tingkat ancaman tidak lagi ditentukan oleh keahlian teknis penyerang, tapi oleh kualitas alat yang tersedia di pasar. Alat yang sama yang dipakai untuk menyerang perusahaan besar bisa dipakai untuk menyerang Anda.
Statistik yang Perlu Anda Ketahui
Data dari berbagai laporan keamanan 2025-2026 memberikan gambaran skala masalah:
- Ransomware hadir dalam 48% pelanggaran data yang dikonfirmasi pada 2025 (Verizon 2026 DBIR)
- 7.419 serangan ransomware tercatat pada 2025, naik 32% dari 5.631 pada 2024 (Comparitech)
- Total pembayaran on-chain mencapai $820 juta pada 2025 (Chainalysis)
- Rata-rata biaya pemulihan ransomware (tanpa tebusan): $1,53 juta pada 2025 (Sophos)
- Rata-rata biaya pelanggaran ransomware: $5,08 juta (IBM 2025)
- 28% korban membayar tebusan pada 2025, rekor terendah (Chainalysis)
- 53% korban pulih dalam seminggu pada 2025, naik dari 35% pada 2024 (Sophos)
- 32% serangan ransomware dimulai dari kerentanan yang dieksploitasi, akar penyebab paling umum selama tiga tahun berturut-turut (Sophos 2025)
- 63 varian ransomware baru terdeteksi FBI pada 2025, termasuk AKIRA, Qilin, dan BianLian
Angka-angka ini menunjukkan bahwa ransomware bukan ancaman langka. Ini industri kriminal yang berkembang pesat dengan target yang semakin beragam.
Tanda-Tanda Perangkat Anda Sudah Terinfeksi
Mendeteksi ransomware sebelum enkripsi dimulai adalah pertahanan terbaik. Waspadai tanda-tanda berikut:
Kinerja perangkat menurun drastis. Ransomware mengonsumsi sumber daya CPU dan disk selama proses enkripsi. Jika perangkat Anda tiba-tiba melambat tanpa alasan jelas, periksa Task Manager atau Activity Monitor.
File yang tidak bisa dibuka. Jika beberapa file tiba-tiba tidak bisa dibuka atau menunjukkan ekstensi yang berubah, kemungkinan enkripsi sudah dimulai di sebagian file.
Proses yang tidak dikenal. Periksa proses yang berjalan di latar belakang. Nama proses yang mencurigakan atau proses yang mengonsumsi sumber daya berlebihan perlu diinvestigasi.
Perubahan pada file sistem. Ransomware sering menghapus shadow copies dan backup sistem sebelum memulai enkripsi. Jika fitur System Restore tiba-tiba dinonaktifkan, ini tanda bahaya.
Catatan tebusan. Jika Anda menemukan file README atau instruksi pembayaran di desktop atau folder dokumen, serangan sudah selesai.
Ringkasan
Ransomware 3.0 mengubah aturan permainan. Triple extortion, AI-powered malware, dan Ransomware-as-a-Service membuat setiap individu dengan data digital menjadi target yang layak. Anda tidak perlu menjadi perusahaan besar untuk menjadi korban yang menguntungkan.
Pertanyaan yang Sering Ditanyakan
Apakah membayar tebusan benar-benar tidak dianjurkan?
Ya. FBI, CISA, dan sebagian besar lembaga keamanan siber merekomendasikan untuk tidak membayar tebusan. Alasannya: membayar tidak menjamin pemulihan data (hanya sekitar 65% data berhasil dipulihkan setelah pembayaran), membayar mendanai operasi kriminal, dan membuat Anda target serangan berulang. Penyerang tahu Anda bersedia membayar, sehingga mereka mungkin menyerang lagi.
Apakah antivirus bisa mendeteksi ransomware?
Antivirus tradisional berbasis signature bisa mendeteksi ransomware yang sudah dikenal. Tapi ransomware baru, terutama yang dimodifikasi oleh AI, sering kali tidak dikenali oleh antivirus. Solusi keamanan modern menggunakan deteksi berbasis perilaku yang memantau aktivitas mencurigakan seperti enkripsi massal file. Tapi tidak ada solusi yang 100% efektif.
Apakah Mac dan iPhone juga bisa terkena ransomware?
Ya, meskipun lebih jarang. macOS dan iOS memiliki fitur keamanan bawaan yang kuat, tapi tidak kebal. Ransomware untuk Mac sudah ada (contoh: KeRanger pada 2016). Serangan terhadap iPhone lebih jarang karena ekosistem App Store yang tertutup, tapi bukan tidak mungkin.
Apakah factory reset bisa menghapus ransomware?
Ya, factory reset biasanya bisa menghapus ransomware dari perangkat. Tapi ini juga menghapus semua data Anda. Jika Anda tidak memiliki backup, data hilang permanen. Pastikan backup Anda bersih sebelum melakukan reset.
Bagaimana cara mengetahui apakah file saya sudah terenkripsi oleh ransomware?
Tanda paling jelas: file tidak bisa dibuka dan ekstensi berubah (misalnya dari .docx menjadi .locked atau .encrypted). Beberapa ransomware juga mengubah nama file menjadi string acak. Jika Anda menemukan file README atau instruksi pembayaran di folder, serangan sudah selesai.
Apakah ransomware bisa menyebar ke perangkat lain di jaringan yang sama?
Ya. Banyak varian ransomware dirancang untuk menyebar secara lateral di jaringan. Ransomware bisa mengeksploitasi shared folder, kredensial yang sama, atau kerentanan jaringan untuk mengenkripsi file di perangkat lain. Inilah mengapa memisahkan jaringan IoT dari jaringan utama penting.
Berapa lama proses enkripsi ransomware?
Bervariasi tergantung jumlah file dan varian ransomware. Proses enkripsi bisa berlangsung dari beberapa menit hingga beberapa jam. Ransomware modern sengaja membatasi kecepatan enkripsi untuk menghindari deteksi oleh sistem monitoring.
Apakah data yang sudah dienkripsi bisa dipulihkan tanpa membayar tebusan?
Terkadang. Beberapa ransomware memiliki kelemahan implementasi yang memungkinkan dekripsi tanpa kunci. Proyek No More Ransom (nomoreransom.org) menyediakan alat dekripsi gratis untuk beberapa varian ransomware. Tapi tidak ada jaminan, dan semakin canggih ransomware, semakin kecil kemungkinan dekripsi tanpa kunci.
Sumber Daya untuk Pemulihan
Jika Anda atau seseorang yang Anda kenal menjadi korban ransomware, berikut sumber yang bisa membantu:
No More Ransom (nomoreransom.org). Proyek kerjasama antara Europol, Kaspersky, dan perusahaan keamanan lainnya. Menyediakan alat dekripsi gratis untuk ratusan varian ransomware.
BSSN (Badan Siber dan Sandi Negara). Lembaga pemerintah Indonesia yang menangani insiden keamanan siber. Laporkan insiden melalui situs resmi mereka.
Cisa.gov ransomware guidance. Panduan pemulihan ransomware dari lembaga keamanan siber Amerika Serikat. Tersedia dalam berbagai bahasa.
Forum dan komunitas keamanan. Reddit r/cybersecurity, komunitas keamanan lokal, dan forum teknologi sering membantu korban ransomware mengidentifikasi varian dan menemukan solusi dekripsi.
Ringkasan Akhir
Ransomware 3.0 adalah ancaman nyata yang menargetkan siapa saja dengan data digital. Pertahanan terbaik bersifat berlapis dan proaktif: backup rutin, perangkat terbaru, autentikasi kuat, kewaspadaan terhadap phishing, dan keputusan tegas untuk tidak membayar tebusan. Jangan tunggu sampai Anda menjadi korban. Mulai lindungi data Anda hari ini.
Checklist Tindakan untuk Pembaca
Kerjakan dari atas, karena urutannya menentukan seberapa cepat Anda pulih bila terkena:
- Buat backup dengan strategi 3-2-1 untuk semua data penting
- Aktifkan pembaruan otomatis untuk semua perangkat dan aplikasi
- Gunakan password manager dengan kata sandi unik untuk setiap akun
- Aktifkan 2FA dengan aplikasi authenticator, bukan SMS
- Waspadai pesan yang mendesak dan jangan klik tautan mencurigakan
- Pisahkan jaringan IoT dari jaringan utama di rumah
- Periksa apakah email Anda bocor di Have I Been Pwned
- Siapkan rencana respons jika serangan terjadi
Setiap langkah di atas mengurangi risiko Anda menjadi korban ransomware. Tidak perlu melakukan semuanya sekaligus. Mulai dari backup dan pembaruan perangkat, lalu tingkatkan secara bertahap.
Pertahanan terbaik bersifat berlapis: backup rutin dengan strategi 3-2-1, perangkat yang selalu diperbarui, autentikasi kuat di semua akun, kewaspadaan terhadap phishing, dan keputusan untuk tidak membayar tebusan jika serangan terjadi.
Ancaman ini nyata dan sedang berkembang. Langkah pertama Anda adalah menganggapnya serius.
Catatan editorial: Lanskap ransomware berubah cepat. Artikel ini mencerminkan kondisi saat penulisan. Periksa sumber tepercaya seperti CISA, BSSN, dan vendor keamanan untuk informasi terbaru tentang ancaman dan pertahanan ransomware.