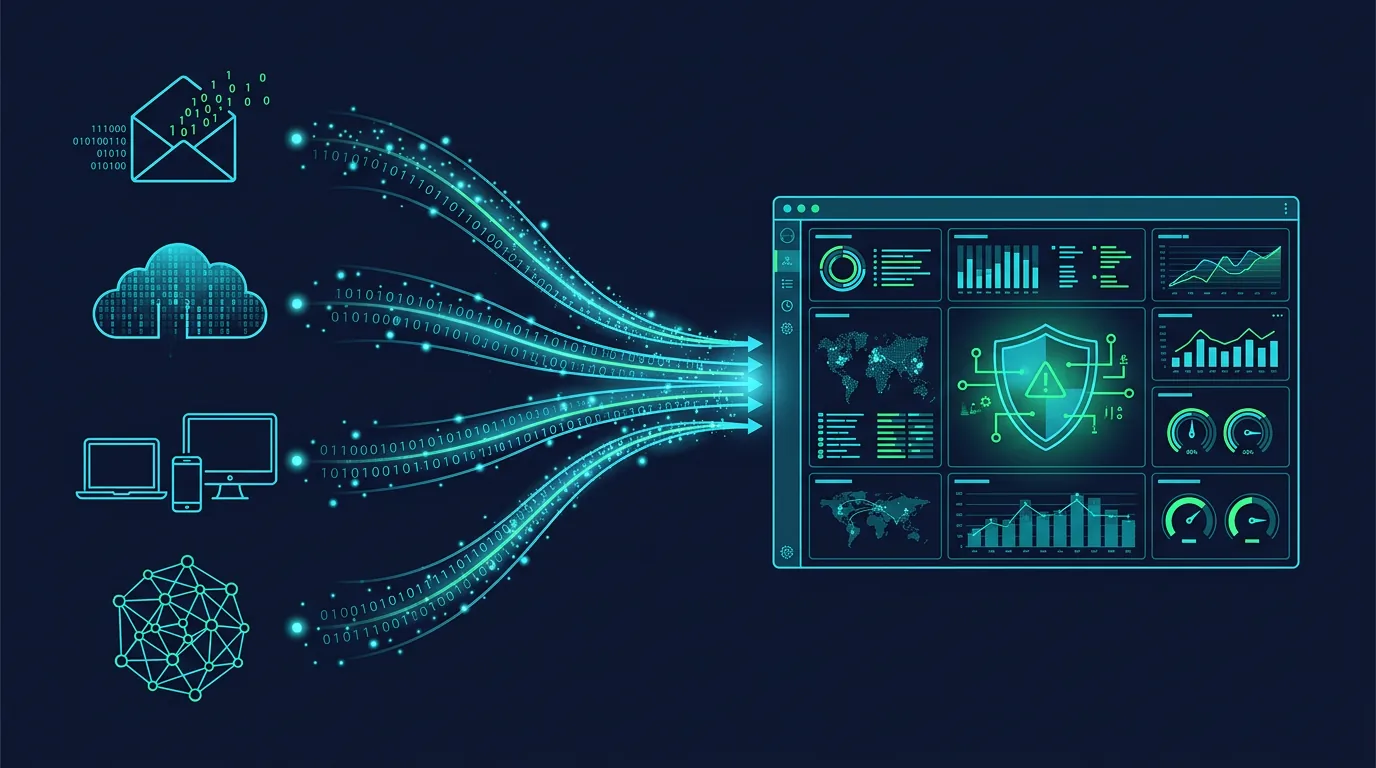
Pencegahan tidak memberi tahu Anda apakah kontrol bekerja. Log mencatat siapa melakukan apa, kapan, dari mana, dan terhadap aset apa. Monitoring mengubah catatan itu menjadi pemeriksaan atau alert yang bisa ditindaklanjuti.
Mulai dari aset penting
Daftar dulu email bisnis, identitas admin, website, database, cloud storage, endpoint, firewall, dan layanan pembayaran. Tentukan tindakan yang harus diketahui dalam satu jam, satu hari, dan satu minggu. UMKM tidak perlu mengumpulkan semua log tanpa tujuan.
Sumber log minimum
- Identity dan email: login gagal, login dari lokasi baru, perubahan MFA, pembuatan rule forwarding, dan pembuatan admin.
- Cloud storage: file dibagikan publik, pengunduhan massal, penghapusan massal, dan perubahan permission.
- Website dan API: login admin, error rate, perubahan konfigurasi, request anomali, serta aktivitas dari token yang tidak biasa.
- Endpoint: deteksi malware, proses mencurigakan, perangkat baru, dan status encryption.
- Network: perubahan firewall, koneksi remote, DNS anomali, dan perangkat baru.
Alert yang layak ditindaklanjuti
Prioritaskan kejadian yang mengubah identitas, akses, atau data. Contohnya: MFA dimatikan, admin baru dibuat, mailbox forwarding ke alamat eksternal, login sukses setelah banyak kegagalan, download data dalam jumlah besar, dan perubahan rekening pembayaran.
Setiap alert harus punya pemilik, tingkat urgensi, dan prosedur. Alert tanpa owner hanya menambah kebisingan. Mulai dengan lima sampai sepuluh alert yang benar-benar bisa diperiksa.
Retensi dan integritas
Simpan log dengan waktu yang sinkron, zona waktu yang jelas, dan akses read-only bagi operator biasa. Pisahkan akun yang mengelola log dari akun admin aplikasi. Retensi bergantung pada risiko, kewajiban, biaya, dan kemampuan investigasi. Untuk UMKM, periode 90 hari yang dapat dicari sering lebih berguna daripada penyimpanan panjang yang tidak pernah diperiksa.
Prosedur review mingguan
- Tinjau admin dan perubahan permission.
- Tinjau login anomali dan perangkat baru.
- Periksa forwarding email serta share link publik.
- Cocokkan alert dengan perubahan yang disetujui.
- Catat false positive dan sesuaikan aturan.
- Eskalasi kejadian yang menyentuh data pelanggan atau pembayaran.
Saat alert menjadi insiden
Jangan menghapus log. Catat waktu deteksi, akun, perangkat, IP, dan tindakan yang sudah dilakukan. Isolasi endpoint bila malware aktif. Cabut sesi dan token setelah bukti dasar tersimpan. Gunakan rencana respons insiden untuk komunikasi, pemulihan, dan pelaporan.
Checklist implementasi
- Aset dan pemiliknya terdokumentasi.
- Log admin, identitas, email, endpoint, dan cloud dikumpulkan.
- Waktu sistem tersinkron.
- Log dilindungi dari penghapusan oleh admin aplikasi.
- Lima alert prioritas memiliki prosedur.
- Review mingguan memiliki catatan.
Sumber
- CISA: Logging Made Easy
- NIST SP 800-92: Guide to Computer Security Log Management
- NIST Cybersecurity Framework 2.0
Catatan: Jangan mengumpulkan isi pesan atau data pribadi lebih banyak dari yang diperlukan. Tetapkan akses, retensi, dan tujuan penggunaan log.
Cara menerapkan kontrol tanpa mengganggu operasi
Buat perubahan secara bertahap. Catat kondisi awal sebelum mengubah konfigurasi. Simpan pemilik keputusan, waktu perubahan, dan cara mengembalikan pengaturan. Pendekatan ini mencegah tim mengejar konfigurasi ideal sambil mengorbankan layanan yang sedang berjalan.
Mulai dari aset yang paling memengaruhi uang, identitas, dan data pelanggan. Tetapkan satu orang yang bertanggung jawab, satu orang yang meninjau, dan satu kanal komunikasi. Setelah kontrol aktif, lakukan uji kecil dengan akun uji atau perangkat nonproduksi. Periksa hasilnya dari sisi pengguna dan sisi log.
Buat baseline yang dapat dibandingkan
Baseline berisi konfigurasi yang disetujui, pemiliknya, waktu perubahan terakhir, dan alasan pengecualian. Simpan baseline di repositori dengan akses terbatas. Jangan menyimpan rahasia, token, private key, atau data pelanggan di dalamnya. Screenshot dapat membantu, tetapi catatan terstruktur lebih mudah ditinjau.
Perlakukan pengecualian sebagai utang
Pengecualian kadang dibutuhkan untuk kompatibilitas. Beri setiap pengecualian alasan, pemilik, risiko, kompensasi, dan tanggal kedaluwarsa. Review pengecualian pada rapat operasional. Pengecualian tanpa tanggal akan berubah menjadi konfigurasi permanen yang dilupakan.
Ukur hasil dengan pertanyaan sederhana
Tanyakan apakah kontrol menurunkan peluang penyalahgunaan, mempercepat deteksi, atau memperkecil dampak insiden. Ukur waktu menemukan perubahan, waktu mencabut akses, jumlah akun tanpa MFA, jumlah alert yang ditindaklanjuti, dan jumlah pengecualian yang sudah kedaluwarsa. Angka itu membantu pemilik usaha memilih pekerjaan berikutnya.
Jaga privasi pembaca dan pengguna
Kontrol keamanan tidak memberi izin untuk mengumpulkan data tanpa batas. Tetapkan tujuan, batasi akses, dan hapus data operasional ketika tidak lagi diperlukan. Jika artikel atau checklist diterapkan pada data pelanggan, libatkan penanggung jawab privasi dan dokumentasikan dasar pemrosesannya.
Kesimpulan
Pertahanan yang baik memiliki pemilik, bukti, dan jadwal tinjauan. Pilih perubahan yang dapat diuji minggu ini, dokumentasikan hasilnya, lalu lanjutkan ke aset berikutnya.
Disclosure editorial: Artikel ini ditulis khusus untuk ShaSec berdasarkan dokumentasi publik dan praktik keamanan defensif. Artikel tidak mempromosikan vendor tertentu, tidak meminta pembaca mengklik iklan, dan tidak menjamin bahwa satu kontrol dapat mencegah seluruh insiden.