kebanyakan orang membayangkan serangan rantai pasokan sebagai sesuatu yang menyerang korporasi raksasa. SolarWinds. Kaseya. MOVEit. Judul berita berfokus pada aktor negara yang mengkompromikan pipeline pembangunan software dan menular ke ribuan korban downstream. Tapi realitanya terlihat berbeda bagi pemilik usaha kecil atau individu yang mengelola kehidupan digital mereka sendiri. Mekanika yang sama yang menjatuhkan perusahaan Fortune 500 beroperasi di setiap skala. Plugin WordPress yang terkompromi di situs Anda. Update berbahaya pada ekstensi browser yang Anda gunakan sehari-hari. Vendor yang menyimpan data pelanggan Anda mengalami pelanggaran yang tidak pernah Anda dengar sampai klien mulai menelepon.
Rantai pasokan bukan konsep abstrak. Itu adalah setiap potongan software yang tidak Anda tulis sendiri, setiap layanan yang tidak Anda host sendiri, setiap dependensi yang Anda tarik dari registry publik tanpa membaca kodenya. Bagi konsultan solo, itu mungkin SaaS akuntansi, password manager, CRM, alat video conference, dan selusin paket npm di proyek sampingan. Bagi bisnis ritel kecil, tambahkan sistem point-of-sale, platform manajemen inventaris, layanan email marketing, dan payment processor. Setiap koneksi adalah pintu. Beberapa punya kunci mati. Yang lain bergantung pada engsel berkarat.
Memahami risiko rantai pasokan tidak memerlukan security operations center. Butuh peta dependensi Anda, rasa mana dependensi yang paling menyakitkan jika gagal, dan kebiasaan bertanya keras sebelum klik "install" atau "daftar". Artikel ini menelusuri cara kerja serangan rantai pasokan, mengapa mereka terus berhasil, dan apa yang bisa Anda lakukan hari ini untuk menyusutkan attack surface tanpa merekrut tim keamanan khusus.
Mekanika Serangan Rantai Pasokan
Serangan rantai pasokan mengeksploitasi kepercayaan. Anda percaya vendor software mengirimkan kode bersih. Anda percaya maintainer open-source meninjau pull request. Anda percaya CDN menyajikan file JavaScript yang sama yang Anda vet bulan lalu. Penyerang menargetkan kepercayaan itu karena melewatinya lebih mudah dari memecahkan enkripsi atau menebak password.
Pola klasik punya tiga tahap. Pertama, penyerang mengkompromikan sumber upstream. Bisa jadi build server, mesin developer, akun package registry, pipeline CI/CD, atau layanan pihak ketiga dengan akses privilegi. Kedua, penyerang menyuntikkan kode atau konfigurasi berbahaya yang lolos proses rilis normal. Ketiga, konsumen downstream menarik artefak tercemar, memverifikasi tanda tangan (yang valid karena kunci sah yang menandatangani), dan mendeploy ke production.
Serangan SolarWinds mengikuti template ini. Intelijen Rusia mengkompromikan lingkungan build Orion, memasukkan backdoor ke update software, dan mendorongnya ke delapan belas ribu pelanggan. Serangan ransomware Kaseya mengenai alat managed service provider, mengenkripsi klien dari klien. Pelanggaran MOVEit mengeksploitasi zero-day di appliance transfer file yang digunakan ribuan organisasi, mengekspos data dari Shell, British Airways, dan lembaga pemerintah AS.
Contoh ini punya ciri sama: korban tidak perlu klik link phishing atau pakai password ulang. Cukup percaya vendor dan terapkan update. Kepercayaan itulah attack surface-nya.
Mengapa Entitas Kecil Jadi Target Utama
Enterprise besar punya program vendor risk management, kuesioner keamanan, hak audit kontrak, dan kadang tim khusus memantau postur pihak ketiga. UMKM dan individu punya nol dari itu. Mereka andalkan reputasi, harga, dan kemudahan saat pilih tools. Penyerang tahu ini.
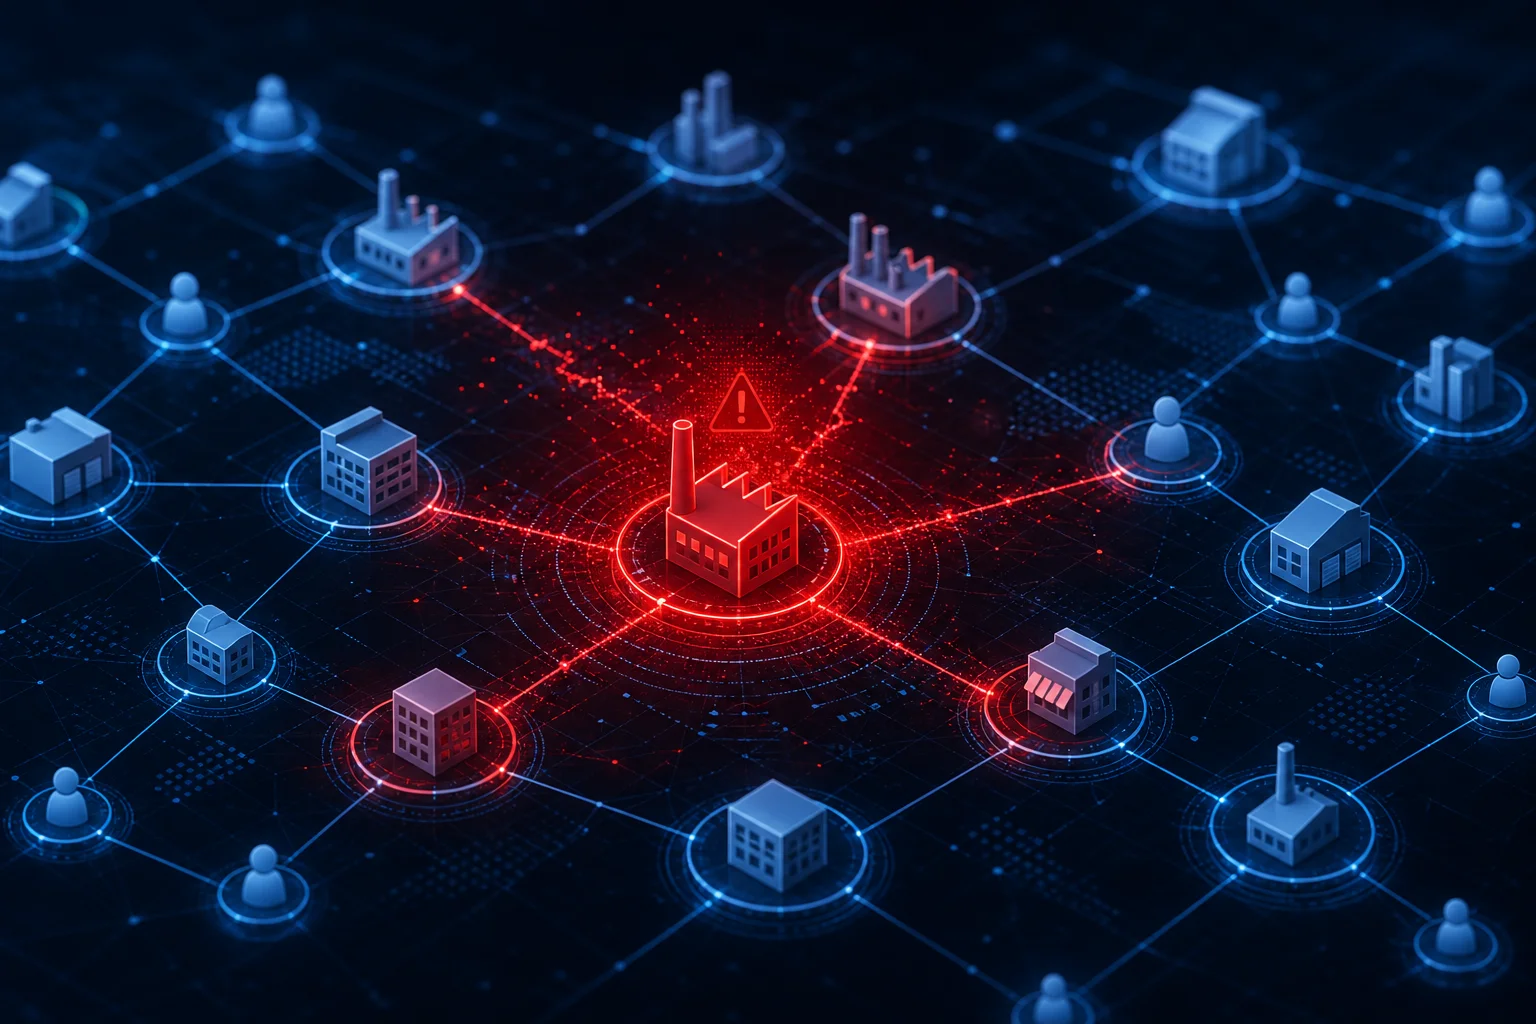
Managed service provider yang melayani lima puluh klien kecil adalah force multiplier. Kompromikan tools remote monitoring MSP, dan Anda menjangkau jaringan setiap klien tanpa menyentuh firewall mereka. Plugin WordPress populer dengan seratus ribu install adalah saluran distribusi. Suntikkan kode berbahaya ke update, dan Anda dapat botnet semalaman. Ekstensi browser dengan dua juta user yang minta "baca dan ubah semua data di semua website" adalah credential harvester yang menunggu akun GitHub maintainer di-phish.
Struktur insentif menguntungkan penyerang. Mengkompromikan satu target upstream menghasilkan ribuan korban downstream. ROI mengungguli phishing atau brute force tradisional. Pertahanan, sisi lain, tipis di puluhan vendor, tidak punya visibilitas praktik keamanan vendor, dan jarang punya leverage untuk menuntut yang lebih baik.
Individu menghadapi versi masalah yang sama. Pelanggaran password manager di LastPass mengekspos vault terenkripsi untuk jutaan user. Pelanggaran LastPass terjadi karena penyerang mengkompromikan jaringan rumah developer, mengakses cloud storage bucket, dan mengekfiltrasi backup. Kegagalan keamanan vendor jadi masalah setiap user. User yang reuse master password atau simpan vault lokal tanpa enkripsi tambahan menghadapi risiko tertinggi, tapi setiap user harus rotasi kredensial dan monitor penyalahgunaan.
Vektor Serangan Umum di Software Supply Chain
Dependency Confusion dan Typosquatting
Aplikasi modern tarik ratusan dependensi dari registry publik: npm, PyPI, Maven Central, Go modules, crates.io, Docker Hub. Penyerang publish paket berbahaya dengan nama mirip library populer (typosquatting) atau dengan nomor versi lebih tinggi dari paket internal privat (dependency confusion). Build system yang cari registry publik sebelum privat akan tarik paket penyerang bukannya yang dimaksud.
Riset dependency confusion 2021 oleh Alex Birsan demonstrasikan ini skala besar. Dia upload paket cocok nama internal dari perusahaan tech besar ke registry publik. Build system di perusahaan itu tarik paket dia, eksekusi kodenya di jaringan internal. Dia dapat lebih dari seratus tiga puluh ribu dolar bug bounty. Perbaikannya simpel: konfigurasi package manager pakai registry privat eksklusif untuk scope internal, pin versi exact, dan verifikasi integrity hash. Kebanyakan tim kecil tidak lakukan ini.
Akun Maintainer Terekompromikan
Proyek open-source sering bergantung maintainer sukarela dengan higiene keamanan bervariasi. Kredensial GitHub di-phish, password reuse dari pelanggaran tidak terkait, atau akun email terekompromikan memberi penyerang akses push. Mereka bisa merge commit berbahaya, publish release, atau modifikasi artefak release setelah build.
Insiden event-stream 2018 nampak jelas. Maintainer menyerahkan paket npm populer ke sukarelawan yang menambah dependensi berbahaya menarget dompet cryptocurrency spesifik. Kode berbahaya hanya jalan di aplikasi target, hindari deteksi berbulan-bulan. Dua juta download kemudian, komunitas sadar.
Infrastruktur Build Terekompromikan
Sistem CI/CD seperti GitHub Actions, GitLab CI, CircleCI, dan Jenkins sering punya izin luas publish release, push image container, dan deploy ke production. Runner terekompromikan, secret bocor di log, atau third-party action berbahaya bisa racuni output. Pelanggaran CodeCov 2021 mengekspos ini: penyerang modifikasi Bash uploader script untuk mengekfiltrasi environment variable CI, mencuri secret dari ratusan organisasi.
Update Berbahaya ke Software Sah
Ini paling sulit dideteksi. Vendor sah. Kunci signing sah. Mekanisme update sah. Tapi artefak punya backdoor. SolarWinds dan Kaseya masuk sini. Begitu juga serangan supply chain 3CX 2023, di mana installer app desktop terekompromikan mendistribusikan malware ke pelanggan vendor VoIP.
Bagi individu, ekstensi browser dan apps mobile adalah vektor paling umum. Ekstensi yang Anda install dua tahun lalu dijual ke data broker yang push update harvest history browsing. App utilitas gratis diakuisisi dan tambah "analytics" SDK yang mengekfiltrasi kontak dan lokasi. Update ditandatangani kunci developer yang sama. App store approve. Anda auto-update dan tidak pernah sadar.
Layanan Pihak Ketiga Terekompromikan
Anda tidak perlu jalankan kode dari vendor untuk terekspos. Jika vendor CRM Anda kena breach, data pelanggan Anda bocor. Jika platform email marketing dikompromikan, penyerang kirim phishing dari domain terverifikasi Anda. Jika payment processor down, pendapatan berhenti. Ini risiko rantai pasokan meski tanpa eksekusi kode di sistem Anda.
Pelanggaran MOVEit 2023 ilustrasikan ini skala besar. Organisasi yang tidak pernah install MOVEit di server sendiri tetap kehilangan data karena firma hukum, provider payroll, atau administrator benefit mereka pakai MOVEit. Rantai pasokan melampaui vendor langsung ke vendor vendor Anda.
Memetakan Rantai Pasokan Sendiri
Anda tidak bisa lindungi yang tidak Anda kenali. Mulai dengan inventaris. Untuk UMKM, daftarkan setiap tool SaaS, setiap managed service provider, setiap freelancer dengan akses sistem, setiap software produk yang dijalankan on-premise, dan setiap layanan cloud. Untuk masing-masing, catat: data apa yang disentuh, izin apa yang dimiliki, siapa vendor, bagaimana autentikasi, dan apa yang terjadi jika dia menghilang besok.
Untuk individu, daftarkan ekstensi browser yang dipakai, mobile app dengan izin luas, password manager, email provider, cloud storage, app 2FA, app keuangan, dan perangkat smart home. Catat yang auto-update, yang dibeli dari developer kecil, dan yang tidak punya model bisnis jelas (tool gratis sering monetisasi data).
Inventaris ini bukan latihan sekali. Jadwalkan review kuartal. Tool baru ditambah. Yang lama ditinggal. Vendor diakuisisi. Peta tetap current hanya jika Anda maintain.
Menilai Risiko Vendor Tanpa Tim Keamanan
Anda tidak akan kirim kuesioner keamanan tiga ratus pertanyaan ke setiap vendor. Tapi Anda bisa terapkan filter ringan sebelum komit.
Pertama, cek halaman keamanan vendor. Perusahaan legit publish security.txt, responsible disclosure policy, laporan SOC 2, sertifikasi ISO, atau minimal halaman deskripsi enkripsi, access control, dan incident response. Kalau tidak ada, anggap red flag.
Kedua, cari insiden lalu. "[Nama vendor] breach" atau "[nama vendor] security incident" sering mengungkap riwayat. Satu breach yang ditangani transparan tidak diskualifikasi. Breach berulang, disclosure lambat, atau gugatan pelanggan adalah tanda peringatan.
Ketiga, evaluasi model bisnis. Tool gratis selamanya tanpa tier enterprise kemungkinan monetisasi data user. Tool funded venture capital mungkin prioritas growth over security. Perusahaan bootstrap profitable dengan halaman pricing jelas sering punya insentif aligned.
Keempat, test channel support. Tanya pertanyaan keamanan sebelum beli. "Apakah Anda support hardware security keys untuk akun admin?" "Apa kebijakan retensi data Anda?" "Bisa saya ekspor semua data format standar?" Kecepatan dan kualitas jawabannya memberitahu lebih banyak dari marketing page manapun.
Kelima, pilih vendor yang support standar terbuka. SAML, OIDC, SCIM, dan support hardware key berarti Anda bisa integrasikan dengan identity provider sendiri dan enforce kebijakan sendiri. Sistem auth proprietary lock-in Anda dan batasi kontrol.
Kontrol Teknis Yang Bisa Diimplementasikan Hari Ini
Pin Dependensi dan Verifikasi Integritas
Kalau Anda menulis kode atau manage website, pin setiap dependensi ke versi exact. Pakai lockfiles (package-lock.json, poetry.lock, Cargo.lock, go.sum). Aktifkan verifikasi integritas: npm dan Yarn support npm ci dengan lockfile terverifikasi. Python punya pip install --require-hashes. Go punya go mod verify. Docker pakai content-addressable digests. Ini mencegah substitusi diam-diam versi berbahaya.
Untuk situs WordPress, pakai plugin seperti WP-CLI untuk manage update, atau managed hosting provider yang test update di staging. Nonaktifkan auto-update untuk plugin dari sumber tidak trusted. Audit daftar plugin kuartal. Hapus yang tidak dipakai.
Pakai Software Bill of Materials
SBOM daftar setiap komponen di software Anda, termasuk dependensi transitif. Tools seperti Syft, CycloneDX, atau GitHub dependency graph generate SBOM otomatis. Masukkan ke vulnerability scanner seperti Grype, Trivy, atau Dependabot. Anda dapat alert saat CVE mempengaruhi komponen yang Anda pakai, sering sebelum vendor patch.
Untuk tim kecil, Dependabot alerts GitHub gratis dan cover kebanyakan ecosystem. Aktifkan. Konfigurasi auto-merge untuk update patch-level yang lolos test. Review update major manual.
Isolasi Kode Pihak Ketiga
Ekstensi browser jalan dengan izin yang Anda berikan. Audit. Hapus yang tidak dipakai tiga bulan. Untuk sisanya, cek izin: apakah ekstensi reading-mode butuh "baca dan ubah semua data di semua website"? Mungkin tidak. Pakai kontrol izin Firefox atau Chrome untuk batasi akses host jika memungkinkan.
Di mobile, review izin app kuartal. Cabut akses lokasi, kontak, mikrofon, kamera untuk app yang tidak butuh. Pakai GrapheneOS atau privacy-focused Android build kalau bisa. Di iOS, pakai Lockdown Mode untuk skenario high-risk.
Untuk tool SaaS, terapkan principle of least privilege. Buat service account dedicated dengan scoped API token bukannya share kredensial admin. Rotasi token kuartal. Hapus token untuk tool yang tidak dipakai.
Monitor Anomali
Anda tidak butuh SIEM. Tapi bisa setup alert dasar. Have I Been Pwned offer domain monitoring gratis. Google Alerts pada nama vendor tangkap berita. Uptime monitor (UptimeRobot, Better Uptime) deteksi outage service yang mungkin indikasi insiden. Kalau Anda jalankan website, file integrity monitor (Wordfence, Sucuri, atau cron sederhana dengan Tripwire) alert pada perubahan tidak sah.
Untuk individu, password manager dengan breach monitoring (Bitwarden, 1Password, Proton Pass) memberitahu saat kredensial muncul di dump. Aktifkan. Bertindak pada alert segera.
Rencanakan Kegagalan Vendor
Setiap vendor akan gagal Anda pada akhirnya. Mereka kena breach. Bangkrut. Diakuisisi dan shut down. Deprecate API yang Anda andalkan. Anda butuh exit plan untuk setiap dependensi kritis.
Untuk data: pastikan kemampuan ekspor format standar (CSV, JSON, vCard, iCal, SQL dump). Test ekspor kuartal. Simpan backup offline.
Untuk autentikasi: hindari single sign-on hanya lewat vendor yang tidak bisa dikontrol. Simpan local admin account. Dokumentasikan prosedur recovery.
Untuk infrastruktur: kalau bergantung single cloud provider, punya runbook migrasi workload kritis. Anda tidak butuh full multi-cloud setup. Butuh prosedur tertest dan data untuk eksekusi.
Untuk software: kalau tool kritis ditinggal, bisa difork? Bisa bayar orang maintain? Bisa migrasi ke alternatif? Tahu jawabannya sebelum krisis.
Lever Kontraktual dan Operasional
Kalau Anda kontrak dengan vendor, masukkan klausul keamanan. Hak audit (atau terima laporan audit). Timeline notifikasi breach (tujuh puluh dua jam standar umum). Data processing agreement untuk kepatuhan GDPR. Cap liability yang tidak exclude gross negligence. Termination for cause jika standar keamanan turun.
Untuk vendor kecil yang tidak mau negosiasi, leverage Anda adalah dompet Anda. Pindah ke vendor yang serius soal keamanan. Pasar responsif terhadap permintaan.
Operasional, tunjuk orang (bahkan jika itu Anda) untuk own vendor risk. Dia maintain inventaris. Dia review alert. Dia jalankan assessment kuartal. Dia eksekusi exit drill. Tanpa ownership, inventaris busuk.
Faktor Manusia: Social Engineering Rantai Pasokan
Kontrol teknis penting. Tapi penyerang sering bypass lewat target orang. Pelanggaran Uber 2022 mulai dari MFA fatigue attack pada contractor. Contractor approve push notification jam 2 pagi. Penyerang akses jaringan internal, temukan hardcoded secret di script PowerShell, dan pivot ke sistem privilegi.
Serangan MGM Resorts 2023 mulai dengan telepon ke help desk. Penyerang pura-pura karyawan, meyakinkan support reset MFA, dan akses tenant Okta. Dari sana, mereka serang hypervisor dan enkripsi ratusan host ESXi.
Karyawan vendor Anda adalah bagian rantai pasokan Anda. Karyawan Anda sendiri adalah bagian rantai pasokan vendor Anda. Latih verifikasi. "Telpon balik ke nomor known" bukan paranoia. Itu higiene. Require konfirmasi out-of-band untuk reset kredensial, perubahan pembayaran, dan grant akses. Jadikan kebijakan. Jadikan mudah.
Membangun Kebudayaan Skeptis
Keamanan rantai pasokan bukan produk yang dibeli. Itu kebiasaan yang dibangun. Kebiasaan itu punya tiga bagian.
Tanya setiap dependensi baru. Tanya: siapa maintain ini? Track record mereka apa? Apa jadinya kalau mereka berhenti? Ada alternatif bayar dengan tim keamanan? Bisa saya tulis sendiri lima puluh baris?
Verifikasi sebelum percaya. Cek tanda tangan. Bandingkan hash. Baca changelog. Test di staging. Tunda deploy production dua puluh empat jam untuk update non-kritis. Dunia tidak akan berakhir kalau Anda tunggu sehari.
Asumsikan breach. Kalau vendor yang Anda pakai kompromikan besok, jam pertama Anda apa? Hari pertama? Minggu pertama? Tulis. Latihan. Tabletop exercise butuh tiga puluh menit. Insiden nyata butuh minggu.
Checklist Praktis Untuk Minggu Ini
Daftar sepuluh dependensi teratas. Tool SaaS, plugin, library, service. Rank by impact jika kompromikan.
Cek masing-masing untuk halaman keamanan. Tidak ada halaman = risiko lebih tinggi. Catat yang punya SOC 2, ISO 27001, atau bug bounty publik.
Aktifkan Dependabot atau ekuivalen di setiap repositori yang Anda kendalikan. Review alert terbuka.
Audit ekstensi browser dan mobile app. Hapus yang tidak dipakai. Batasi izin pada sisanya.
Test ekspor data untuk tiga tool SaaS teratas. Verifikasi Anda bisa dapat data dalam format usable.
Setup breach monitoring untuk domain dan nama vendor kunci. HIBP domain watch, Google Alerts, free tier threat intel feed.
Dokumentasikan exit plan untuk vendor paling kritis Anda. Apa yang Anda lakukan kalau dia hilang Jumat jam 5 sore?
Bagikan daftar ini ke tim atau keluarga. Semua orang harus tahu rencananya.
Pandangan Jangka Panjang
Serangan rantai pasokan tidak akan berhenti. Ekonomi terlalu menguntungkan penyerang. Kompleksitas software bertambah. Pohon dependensi mendalam. Maintainer open-source burnout. Vendor prioritas fitur over keamanan. Regulasi ketinggalan.
Tapi Anda tidak helpless. Setiap dependensi yang dihapus adalah pintu yang ditutup. Setiap vendor yang divet adalah risiko yang dipahami. Setiap ekspor yang dites adalah recovery yang diaktifkan. Setiap percakapan dengan tim tentang verifikasi adalah upaya social engineering yang gagal.
Tujuannya bukan risiko nol. Tujuannya risiko yang terlihat, terukur, dan bisa diputuskan. Mulai dengan inventaris. Lakukan akhir pekan ini. Breach rantai pasokan berikutnya bukan pertanyaan kapan. Tapi apakah Anda kenal eksposur Anda sebelum headline pecah.
Catatan editorial: Artikel ini mencerminkan threat intelligence dan best practice per Juli 2026. Teknik serangan rantai pasokan berevolusi cepat. Verifikasi panduan terbaru dari CISA, NIST SSDF, dan ISAC industri Anda sebelum implementasi kontrol kritis.