
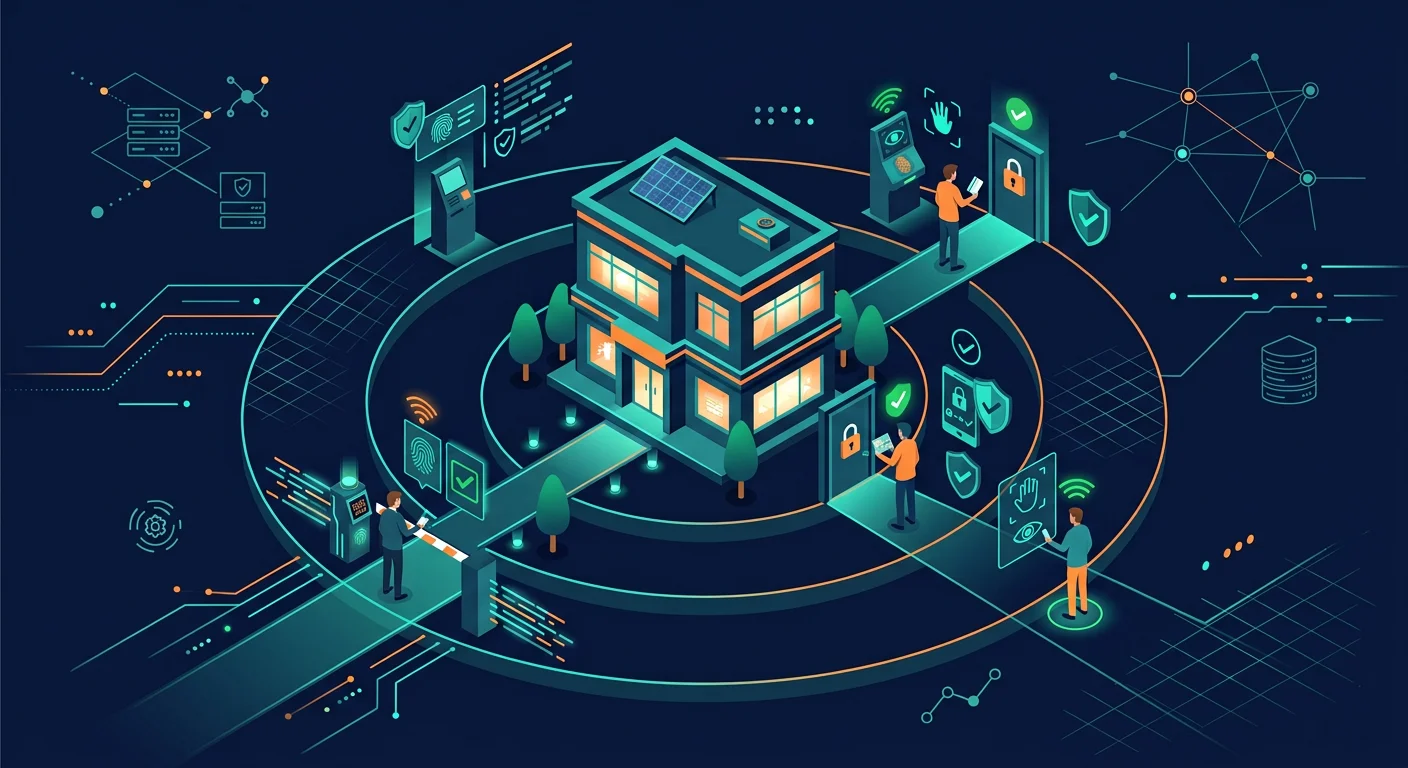
Model keamanan tradisional bekerja seperti benteng: dinding luar yang kuat melindungi semua yang ada di dalam. Begitu seseorang berhasil melewati firewall atau login ke VPN, mereka dianggap tepercaya dan bisa mengakses hampir semua sumber daya. Masalahnya: begitu penyerang menembus perimeter, mereka bergerak bebas di dalam jaringan. Zero Trust membalik asumsi ini. Tidak ada orang, perangkat, atau aplikasi yang secara otomatis dipercaya, bahkan jika mereka berada di dalam jaringan kantor. Setiap permintaan akses diverifikasi, setiap waktu, tanpa pengecualian.
Mengapa Zero Trust relevan untuk bisnis kecil
Bisnis kecil sering berpikir mereka terlalu kecil untuk menjadi target. Faktanya, serangan otomatis tidak memilih target berdasarkan ukuran bisnis. Ransomware menyerang UMKM sama agresifnya dengan perusahaan besar, karena UMKM sering memiliki pertahanan yang lebih lemah. Zero Trust tidak memerlukan anggaran besar atau tim IT khusus. Prinsip-prinsipnya bisa diterapkan secara bertahap, dimulai dari langkah yang paling berdampak.
5 prinsip Zero Trust
1. Jangan pernah percaya, selalu verifikasi (Never Trust, Always Verify)
Setiap pengguna, perangkat, dan aplikasi harus membuktikan identitas mereka setiap kali meminta akses. Login sekali di pagi hari tidak memberikan akses tanpa batas seharian. Sesi memiliki batas waktu, dan akses dievaluasi ulang secara berkala.
2. Berikan akses minimal yang diperlukan (Least Privilege)
Setiap orang hanya mendapat akses ke sumber daya yang mereka butuhkan untuk pekerjaannya. Staf akuntansi tidak perlu akses ke file marketing. Developer tidak perlu akses ke data keuangan. Jika satu akun diretas, dampaknya terbatas pada sumber daya yang bisa diakses akun tersebut.
3. Verifikasi berdasarkan konteks
Akses tidak hanya bergantung pada siapa yang meminta, tapi juga konteksnya:
- Dari perangkat apa? Apakah perangkat terdaftar dan terkelola?
- Dari lokasi mana? Apakah lokasi biasa untuk pengguna ini?
- Pada jam berapa? Apakah jam kerja normal?
- Untuk sumber daya apa? Seberapa sensitif data yang diminta?
4. Asumsikan jaringan sudah dikompromikan
Jangan andalkan perimeter jaringan sebagai pertahanan utama. Segmen jaringan sehingga satu bagian yang diretas tidak membuka akses ke seluruh infrastruktur. Enkripsi semua komunikasi internal, bukan hanya yang melewati internet publik.
5. Pantau dan catat semua aktivitas
Setiap permintaan akses, berhasil atau ditolak, dicatat dan dipantau. Anomali terdeteksi lebih cepat: login dari lokasi yang tidak biasa pada jam 3 pagi, akses ke file yang tidak relevan dengan pekerjaan, atau volume unduhan yang tidak wajar.
7 langkah menerapkan Zero Trust di bisnis kecil
1. Terapkan autentikasi multi-faktor di semua akun
MFA adalah fondasi Zero Trust. Kata sandi saja tidak cukup untuk memverifikasi identitas. Wajibkan MFA untuk email, VPN, cloud storage, dan semua aplikasi bisnis. Pakai authenticator app atau security key, bukan SMS.
2. Kelola identitas dengan satu pusat (SSO)
Single Sign-On (SSO) memusatkan autentikasi di satu tempat. Saat karyawan keluar, Anda menonaktifkan satu akun dan semua akses ke aplikasi terputus. Layanan seperti Google Workspace, Microsoft 365, atau Okta menyediakan SSO untuk bisnis kecil.
3. Segmentasi akses berdasarkan peran
Buat grup berdasarkan peran: akuntansi, marketing, operasional, manajemen. Setiap grup hanya mendapat akses ke folder dan aplikasi yang relevan. Review akses setiap kali ada perubahan peran atau karyawan keluar.
4. Daftarkan dan kelola semua perangkat
Setiap perangkat yang mengakses sumber daya bisnis harus terdaftar. Pakai Mobile Device Management (MDM) ringan seperti Google Endpoint Management atau Microsoft Intune untuk memastikan perangkat memenuhi standar keamanan minimum: OS diperbarui, disk terenkripsi, antivirus aktif.
5. Terapkan batas waktu sesi
Sesi login tidak boleh bertahan selamanya. Atur agar sesi berakhir setelah periode tidak aktif (misalnya 30 menit) atau setelah waktu tertentu (misalnya 8 jam). Login ulang diperlukan untuk mengakses kembali, memastikan orang yang sama yang masih menggunakan akun.
6. Segmentasi jaringan
Pisahkan jaringan untuk tamu, perangkat IoT, dan perangkat kerja. Jika perangkat IoT diretas, penyerang tidak langsung mendapat akses ke server bisnis. VLAN di router bisnis atau managed switch menyediakan segmentasi tanpa biaya besar.
7. Aktifkan logging dan monitoring
Aktifkan log di semua layanan bisnis: email, cloud storage, VPN, firewall. Gunakan dashboard sederhana atau SIEM ringan untuk memantau aktivitas mencurigakan. Alert otomatis untuk anomali (login dari negara asing, unduhan massal) mempercepat respons.
Contoh: serangan ransomware di bisnis tanpa Zero Trust
Sebuah perusahaan kecil dengan 20 karyawan mengalami serangan ransomware. Seorang staf mengklik tautan phishing di email. Karena jaringan tidak tersegmentasi dan semua karyawan memiliki akses ke shared drive yang sama, ransomware menyebar ke seluruh file bisnis dalam hitungan menit. Data akuntansi, kontrak klien, dan file proyek terenkripsi. Dengan Zero Trust: segmentasi jaringan membatasi penyebaran, akses least privilege berarti ransomware hanya mengenkripsi file yang bisa diakses akun yang diretas, dan monitoring mendeteksi aktivitas enkripsi massal sebelum semua file terkena.
Kesalahan umum saat menerapkan Zero Trust
- Mencoba menerapkan semuanya sekaligus. Zero Trust adalah perjalanan, bukan proyek sekali selesai. Mulai dari MFA dan segmentasi akses, lalu tingkatkan bertahap.
- Menganggap Zero Trust hanya soal teknologi. Budaya organisasi sama pentingnya. Karyawan harus memahami mengapa verifikasi berulang diperlukan, bukan menganggapnya sebagai hambatan.
- Melupakan perangkat pribadi. Jika karyawan memakai perangkat pribadi untuk kerja (BYOD), perangkat itu juga harus memenuhi standar keamanan minimum.
Pertanyaan yang sering diajukan
Apakah Zero Trust mahal untuk bisnis kecil?
Tidak harus. Banyak langkah dasar (MFA, pembatasan akses, segmentasi jaringan) bisa diterapkan dengan alat yang sudah ada atau biaya rendah. Investasi meningkat seiring kebutuhan.
Apakah Zero Trust mengganggu produktivitas?
Pada awalnya, ada penyesuaian. Tapi setelah terbiasa, proses verifikasi yang konsisten menjadi bagian alami dari alur kerja. Produktivitas yang hilang dari satu insiden keamanan jauh lebih besar dari waktu yang dihabiskan untuk verifikasi.
Bagaimana memulai jika tidak ada tim IT?
Mulai dari yang paling berdampak: aktifkan MFA di semua akun, batasi akses berdasarkan peran, dan backup data secara rutin. Untuk langkah lanjutan, pertimbangkan konsultan keamanan atau managed service provider.
Sumber dan bacaan lanjutan
- CISA: Zero Trust Maturity Model
- NIST SP 800-207: Zero Trust Architecture
- Microsoft: Zero Trust for Business
Catatan editorial: Artikel ini bersifat panduan umum. Implementasi Zero Trust spesifik bergantung pada infrastruktur, kebutuhan, dan anggaran bisnis Anda. Konsultasikan dengan ahli keamanan untuk rencana yang disesuaikan.



